偽チュートリアルであなた自身にマルウェアを実行させる手口とは
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
「Adobe Photoshopを無料で使う方法」「Robloxのチートコード」「Spotifyプレミアムを永久無料にする裏技」といったタイトルの動画を、見かけたことはありませんか?
一見すると、操作方法を丁寧に教えてくれる親切なチュートリアル動画です。
しかし実際は、あなた自身に悪意のあるファイルをインストールさせたり、危険なコマンドを実行させたりするケースがあるのです。
あなた自身に操作させ被害を招く「Scam-Yourself攻撃(自分で自分を騙してしまう攻撃)」の典型的な手口のひとつです。
セキュリティ企業Gen Digitalは、Fake Tutorials、ClickFix、偽CAPTCHA、偽アップデートなどを含むScam-Yourself Attack全体が、2024年第3四半期に前四半期比614%増加したと報告しています。
Scam-Yourself Attackに関しては、こちらにまとめています。
【Scam-Yourself Attack】あなた自身がマルウェアを実行?「この操作をしてください」に注意
偽チュートリアルはこのカテゴリーの一つで、実際にインフォスティーラー(情報窃取型マルウェア)の配布に悪用された大規模な事例も確認されています。
偽チュートリアルは親切な顔をした詐欺師
偽チュートリアル(Fake Tutorials)は、正規の操作手順を装った動画や投稿です。
例えるなら、「親切な顔をした詐欺師」といった感じでしょうか。
「ここをクリックしてください」「このファイルをダウンロードしてください」「このコマンドを貼り付けるだけです」と、まるで困っている人を助けてくれるように手順を教えます。
「親切な手順」に従った先で、あなた自身がマルウェアをインストールしたり、危険なコマンドを実行したりする結果となるのです。
主な対象になっているのは、次のようなものです。
- ・有料ソフトのクラック版(Adobe製品、Microsoft Office、FL Studioなど)
- ・ゲームのチート・改造ツール(Robloxなど)
- ・プレミアムサービスの無料有効化(Spotify、Netflixなど)
- ・暗号資産関連の「簡単に稼げるボット」やアービトラージツール
なぜ偽チュートリアルを信じてしまうのか
偽チュートリアル(Fake Tutorials)を見破りにくいのは、最初から「怪しい動画」に見えるとは限らないから。
「最新版に対応」「誰でも簡単」「この方法なら無料」といったタイトルに加え、実際のソフトやサービスの画面を使った説明、丁寧なナレーション、成功したように見えるコメントなどが組み合わされます。
AI音声やAI生成の映像が使われるケースもありますが、AIを使っていること自体が危険なのではありません。
重要なのは、動画自体が「これは本物の方法だ」と思わせるために作られていることです。
たとえ再生数や登録者数が多くても、正規のチャンネルが乗っ取られ、そのアカウントから悪意のある動画が投稿されるケースも確認されています。
偽チュートリアルの主な手口
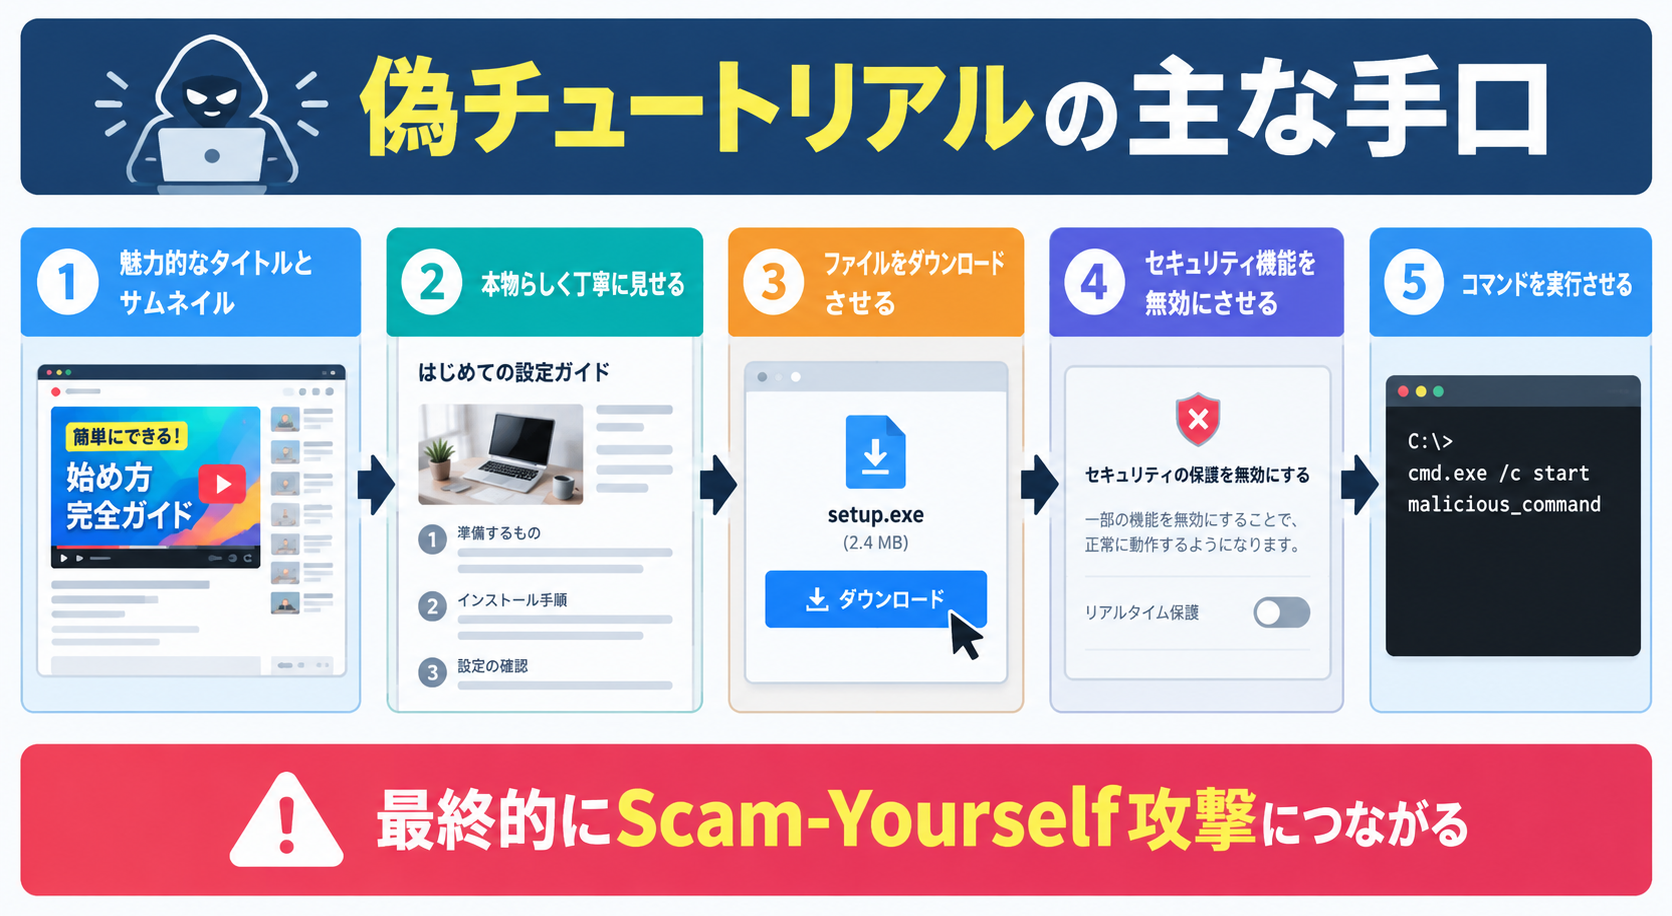
では、どんな手口があるのか、見ていきましょう。
魅力的なタイトルとサムネイル
「誰でも簡単」「永久無料」「最新版対応」「たった5分でできる」といった言葉を使い、まず視聴者であるあなたの興味を引きます。
狙われるのは、有料ソフトを無料で使いたい、ゲームで有利になりたい、面倒な設定を簡単に済ませたいといった気持ち。
「そんな方法があるなら試してみたい」と思わせることで、まず動画を見てもらいます。
特に「無料」「簡単」「すぐできる」といった言葉が重なるほど、本当に手間をかけずに目的を達成できるように見えてきます。
しかし、無料で手に入ることを強調するだけで、実際に何をインストールするのか、どこから入手するのかについては曖昧だったりします。
丁寧な作りで本物らしく見せる
動画を開いたあとも、いきなり怪しい操作を求めるわけではありません。
正式なサポートのようなナレーション、ステップ・バイ・ステップの画面操作、実際のソフトやサービスを使った説明などで、信頼できそうな雰囲気を作ります。
「まずこのサイトを開きます」「次にここをクリックします」と順番に説明されると、視聴者は一つひとつの操作を確認しながら進められます。
丁寧に説明してくれること自体が、動画の信頼性を高める材料になってしまうのです。
コメント欄に「自分もできました!」「ありがとうございます!」といった成功報告を並べるケースも。
ファイルをダウンロードさせる
動画の説明欄や固定コメントから、Google Drive、Dropbox、MediaFireなどの外部サービスへ誘導するケースがあります。
「ここからダウンロードしてください」と案内されたファイルは、正規のソフトではなく、マルウェアを仕込んだファイルかもしれません。
ファイルをパスワード付きのZIPやRARにして、パスワードは動画内やコメントで伝えるという流れも確認されています。
パスワードを付けることで、ファイルの中身を確認しにくくしたり、セキュリティソフトによる検査を避けようとしたりする狙いが。
特に、公式サイトではなく動画の説明欄からソフト本体をダウンロードさせようとする場合は注意が必要です。
セキュリティ機能を無効にさせる
悪意のあるファイルを実行させる前に、「Windows Defenderが誤検知するので一時的にオフにしてください」といった指示を出すケースも。
ここまで丁寧に手順を説明されていると、「このソフトを使うために必要な設定なのだろう」と思ってしまうかもしれません。
実際には利用者自身にセキュリティ機能を弱めさせ、その状態で悪意のあるファイルを実行させようとしている可能性があるのです。
正規のソフトを導入するために、セキュリティ機能を無効にするよう求められたら、一度手を止めてください。
「誤検知だからオフにする」という説明そのものが、危険なサインです。
あなたにコマンドを実行させる
ファイルをダウンロードさせる代わりに、PowerShellやコマンドプロンプトに指定されたコマンドをコピー&ペーストさせる手口もあります。
「このコマンドを実行するだけで無料版が使える」「管理者権限で実行すれば有効化できる」などと説明し、難しい知識がなくても操作できるように手順を示します。
コマンドは画面に表示されたとおりに実行すれば安全というものではありません。
何をしているのか分からないコマンドを実行すれば、ファイルのダウンロードやプログラムの実行など、パソコン上でさまざまな処理を行われる可能性があります。
攻撃者が用意したスクリプトによって、インターネットからマルウェアをダウンロードして実行させられることもあります。
ここで重要なのは、攻撃者が直接あなたのパソコンを操作する必要がないこと。
「この手順に従ってください」と案内するだけで、あなた自身に危険な操作をさせます。
これが偽チュートリアルがScam-Yourself攻撃につながる大きな理由です。
実際に確認されている偽チュートリアルの事例
偽チュートリアルは、単なる一時的な流行ではありません。
セキュリティ企業やブロックチェーン分析会社から、具体的な調査報告が出ています。
大規模な組織網「YouTube Ghost Network」
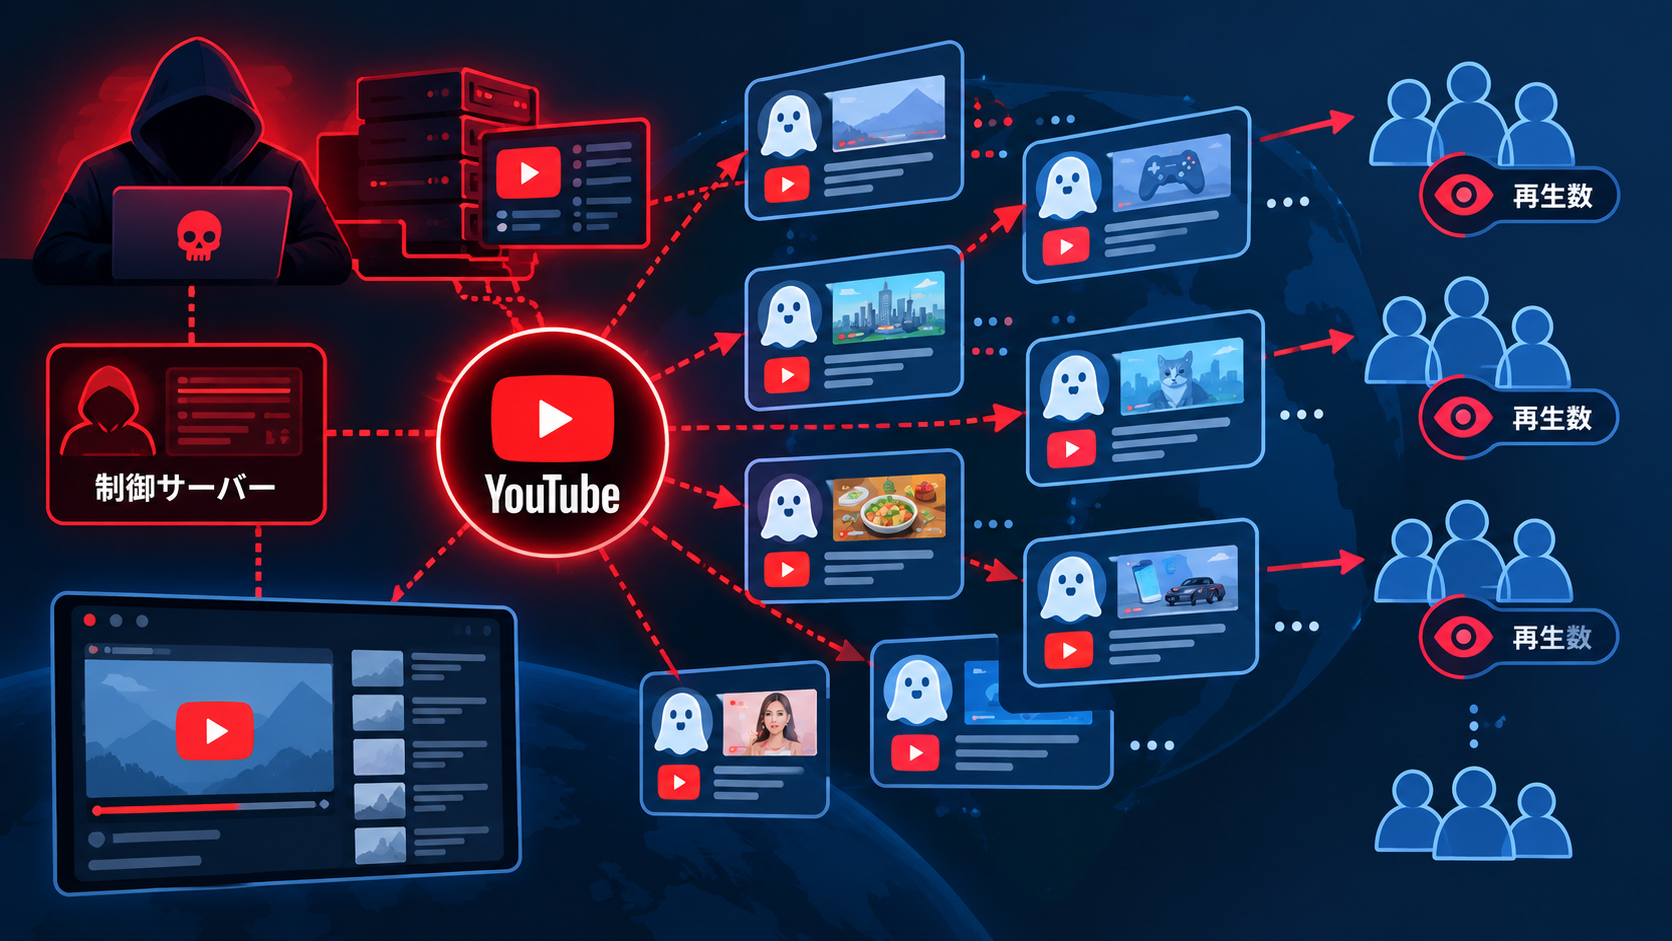
2025年10月、Check Point Researchが、YouTube上で活動する大規模な偽チュートリアルのネットワークを報告しました。
確認された動画は3,000本以上。Adobe Photoshop、FL Studio、Microsoft Officeなどのクラック版や、Robloxのチート・改造ツールなどが扱われていました。
動画の説明欄やコメントにはGoogle Drive、Dropbox、MediaFireなどへのリンクが掲載され、パスワード付きZIPファイルをダウンロードさせたうえで、Windows Defenderを一時的に無効化するよう指示する流れが確認されています。
実際に配布されていたのは、RhadamanthysやLumma Stealerなどの情報窃取型マルウェアでした。
この事例で特徴的なのは、一つのアカウントだけで活動していたわけではないことです。
動画を投稿するアカウント、コメントで信頼感を演出するアカウント、リンクを拡散するアカウントなど、複数のアカウントが使われていました。
一つのアカウントが削除されても、別のアカウントで活動を続けられる構造になっていたのです。
一部の動画は10万~30万回再生されていたそうですから驚きです。
AIブームに便乗した「Claudeアービトラージボット」詐欺
2026年9月、ブロックチェーン分析会社TRM Labsが、AIを利用した暗号資産アービトラージボットを装った詐欺について報告しました。
アービトラージボットとは、暗号資産などの価格差を利用して、自動的に売買するプログラムのこと。
確認された9本のほぼ同一内容のYouTube動画では、AIを使えば暗号資産のアービトラージボットを簡単に作れると説明。
AI生成のプレゼンターや音声も使われていました。
視聴者は動画の手順に従い、自分自身でスマートコントラクトをデプロイして資金を送金します。
しかし、実際のコントラクトには取引機能がなく、送金された資金はそのまま運営者のアドレスへ転送される仕組みでした。
「ボットを作るチュートリアル」に見せかけて、犯人に資金を送らせる仕組みだったというわけですね。
TRM Labsによると、224の被害ウォレットから合計274.60 ETH、当時の価値で約51万7,000ドルが流出しています。
この事例では、フィッシングリンクや偽ドメイン、悪意のある承認プロンプトなどを使わず、被害者自身にコントラクトのデプロイと送金をさせています。
一般的なフィッシング対策やウォレットの警告では捉えにくい手口でした。
「AI」という話題性のある言葉を信頼の材料として使い、最終的には視聴者自身に操作させる。
これもScam-Yourself攻撃の特徴がよくわかる事例です。
TikTokで確認されたClickFix型
SANS Internet Storm Centerのブログでは、マルウェアのインストールを推奨するTikTok動画があると報告しています。
「Photoshop、Windows、Spotify、Netflixなどを無料で有効化する方法」と称した短い動画を使った手口を確認。
「このコマンドをPowerShellで実行するだけ」と案内し、TikTokで動画を見た人にコマンドをコピー&ペーストさせます。
実行したコマンドによって、インターネットから情報窃取型マルウェアがダウンロードされてしまう仕組み。
この手口では、動画の中で悪意のあるファイルそのものを見せる必要がありません。
視聴者が指示どおりにコマンドを実行した時点で、攻撃が成立する可能性があるのです。
偽チュートリアル被害を防ぐために
どんなに丁寧な説明でも、それがあなたを騙すための偽物かもしれない。
親切な顔をした詐欺師かもしれないのですから。
偽チュートリアルを見分けるポイント
- ・「無料で有料ソフトが使える」「チートが簡単に手に入る」など、都合の良い説明をしていないか
- ・再生数や登録者数だけを見て「安全」と判断していないか
- ・コメントに同じような成功報告が大量に並んでいないか
- ・公式サイト以外からのダウンロードを案内していないか
- ・「誤検知されるから」とアンチウイルスを無効化するよう求めていないか
- ・PowerShellやコマンドプロンプトにコマンドを貼り付けるよう求めていないか
- ・管理者権限での実行を求めていないか
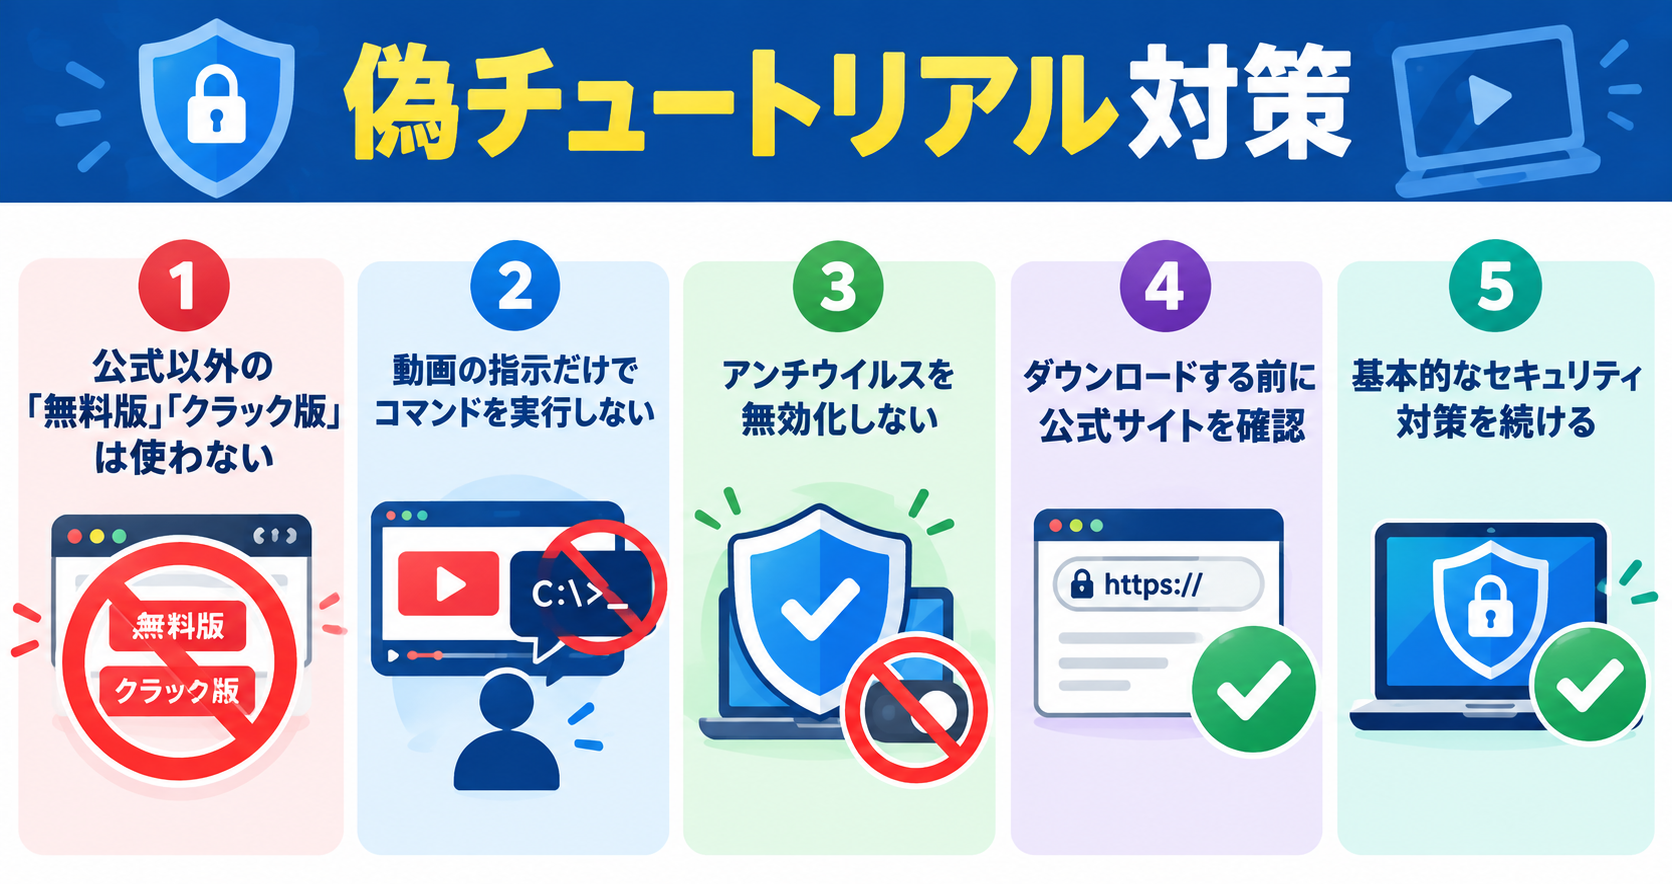
偽チュートリアル対策
1️⃣公式以外の「無料版」「クラック版」は使わない
有料ソフトを無料で使えると説明する動画があっても、動画の説明欄などから配布されているファイルをインストールしないでください。
正規のライセンスを購入するか、公式が提供している無料プランや体験版を利用しましょう。
2️⃣動画の指示だけでコマンドを実行しない
特にPowerShellやコマンドプロンプトへのコピー&ペーストは注意が必要です。
何をするコマンドなのか分からない場合は、実行しないでください。「動画で紹介されているから安全」とは限りません。
3️⃣アンチウイルスを無効化しない
「誤検知だからオフにしてください」という指示そのものが、危険なサインです。
セキュリティ機能を無効にしてまで実行する必要がある操作なら、一度立ち止まってください。
4️⃣ダウンロードする前に公式サイトを確認する
ソフトやサービスを使いたいと思ったら、動画のリンクではなく、まず公式サイトを自分で検索してください。
公式サイトから提供されているソフトなのか、無料版や体験版があるのかを確認しましょう。
5️⃣基本的なセキュリティ対策を続ける
- ・OSとソフトウェアを最新の状態に保つ
- ・信頼できるセキュリティソフトを常時有効にする
- ・重要なアカウントには2段階認証を設定する
- ・パスワードを使い回さない
- ・重要なデータは定期的にバックアップする
指示どおり操作してしまった場合
偽チュートリアルの指示に従ってファイルを実行したり、コマンドを入力したりした場合は、何を実行したのかを確認してください。
マルウェアの感染や情報流出が疑われる場合は、まずインターネットから切断し、別の安全な端末から重要なアカウントのパスワード変更などを行います。
そのうえで、最新のセキュリティソフトでフルスキャンを実行してください。必要に応じて、システムの復元や初期化も検討します。
【マルウェア対策】感染の兆候や感染予防まとめ【感染したかも?!】
メールやSNS、銀行などのアカウント情報が流出した可能性がある場合は、それぞれのサービスが案内している不正アクセス時の対応も確認してください。
暗号資産ウォレットを操作して送金してしまった場合は、通常のマルウェア感染とは別に考える必要があります。
資産や秘密鍵が危険にさらされている可能性があるため、利用しているウォレットや取引所の案内を確認し、必要な対応を速やかに行ってください。
Web3詐欺とは?知っておくべき10の手口と被害に遇わないための対策
また、悪意のある動画はYouTubeやTikTokなどのプラットフォームにも報告しましょう。
最後に
「Adobe Photoshopを無料で使う方法」という動画は見たことがあるかもしれません。おすすめに流れてきても、今日から一回だけ止まってみてください。
動画を再生する前に、公式サイトが本当に無料版や体験版を出していないか、検索窓に打ち込んでみる。
それだけで、この記事に書いた手口のほとんどは避けられます。
あわせて読みたい

詐欺の正体はソーシャルエンジニアリング|心理操作の原理を解き明かす