「ブラウザが古くなっています」は偽アップデート【ブラウザ更新詐欺】に注意
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
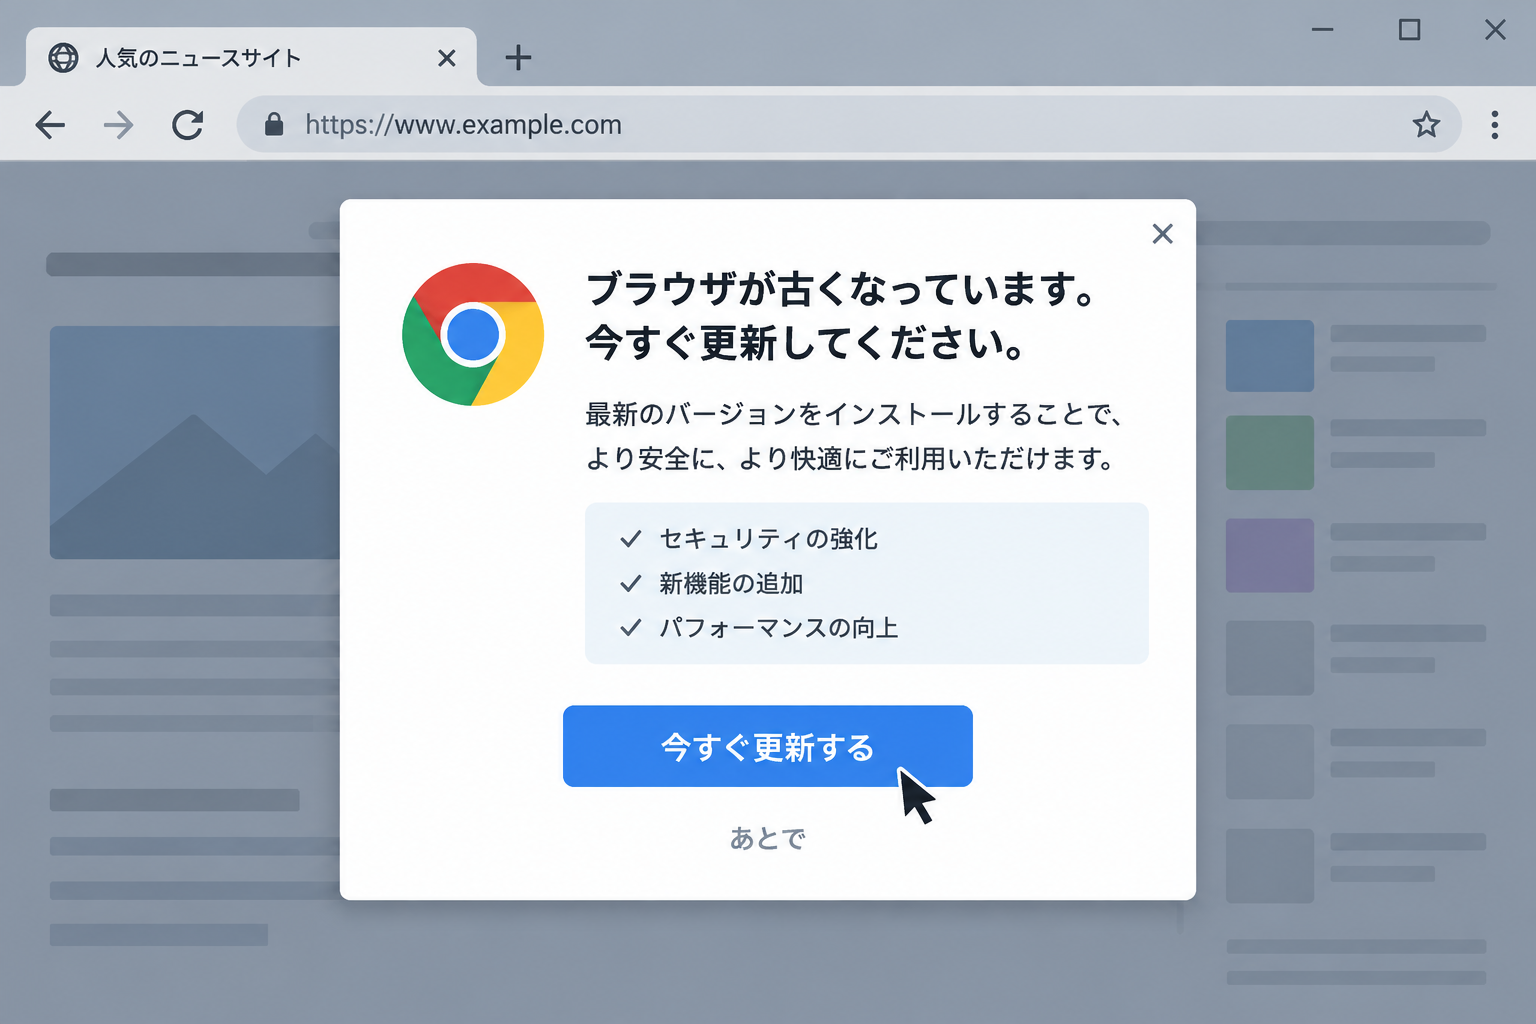
「ブラウザが古くなっています。今すぐ更新してください」といった画面やポップアップを見たことありませんか?
いつも見ているサイトに表示され、多くの人が言われるままに「更新する」を押してしまいます。
これがFake Update(偽アップデート)、更新詐欺です。
Gen Digitalのレポートでは、Scam-Yourself Attackの範囲に、偽チュートリアル、ClickFix、偽CAPTCHA、そしてFake Updatesが含まれるとあります。
レポートでは、ブラウザ更新詐欺が前の四半期の17倍になったとの報告が。
攻撃者が直接システムに侵入するハッキングではなく、あなた自身に操作をさせてウイルス感染させる手口を、Scam-Yourself Attackと呼びます。
Scam-Yourself Attackに関しては、こちらにまとめています。
【Scam-Yourself Attack】あなた自身がマルウェアを実行?「この操作をしてください」に注意
Gen Digitalでは、Scam-Yourself Attacksを「ユーザー自身にマルウェアをインストールさせたり、自分のセキュリティを侵害させたりするソーシャルエンジニアリング」と説明しています。
ソーシャルエンジニアリングについては、こちらに詳しくまとめています。

詐欺の正体はソーシャルエンジニアリング|心理操作の原理を解き明かす
正規のサイトがFake Updateの罠に変わる
Fake Updateを見破りにくいのは、あなたがふだん見ている普通のサイトで起きるから。
いかにも怪しそうなウエブサイトというわけではないんですね。
実際に起きた事例をピックアップしてみました。
正規のWordPressサイトを改ざん
欧州刑事警察機構によると、「SocGholish」という手口は、正規のWordPressサイトを改ざんして、偽の更新画面を出します。
2026年6月には、「Operation Endgame」という国際的な取り締まりで、106のサーバーとドメインが停止。
感染していた1万5千のWordPressサイトから、マルウェアが除去されました。
WordPressはオープンソースのブログソフトウェア・コンテンツ管理システムで、ブログテンプレートを配布していたりします。
日本でも多くのウエブサイトが、WordPressのテンプレートを利用しています。
ふだんどおりに使われている多くのサイトが、攻撃者に悪用されていたということになります。
数千の正規サイトを改ざん
BleepingComputerによると、DriveSurgeというグループは、改ざんした数千の正規サイトから、Chrome、Firefox、Edgeなど、さまざまなブラウザを装った更新画面へ訪問者を誘導していました。
「更新する」を押すとZIPファイルがダウンロードされ、中には「Browser Update.exe」という実行ファイルが入っていたという例が確認されています。
数千のサイトに同じ仕組みを組み込み、訪問者を自動的に振り分けていたそう。
一つのサイトを乗っ取ったのではなく、攻撃者側が仕組みを用意すると、同じFake Updateを大量の正規サイトに展開できてしまうのです。
Windowsの更新を装った偽サイト
デジタルトレンドメディアグループのニュースには、Windowsの更新を装った偽サイトの報告もあります。
「microsoft-update.support」というドメインは、Windows 24H2の累積更新を名乗り、83MBのMSIファイルを配っていました。
ファイルの情報はMicrosoft製に偽装され、サイト自体はフランス語で作られていたそうです。
なお、改ざんされたサイトを訪れるパターンだけでなく、すでに入れているブラウザの拡張機能が原因で、偽の更新ポップアップが出るケースも報告されています。
拡張機能に関する注意事項はこちらにまとめていますので、あわせてご覧ください。
拡張機能・プラグインの悪用に注意!乗っ取り/マルウエア/情報搾取の危険
スマホでも偽のアップデートを確認
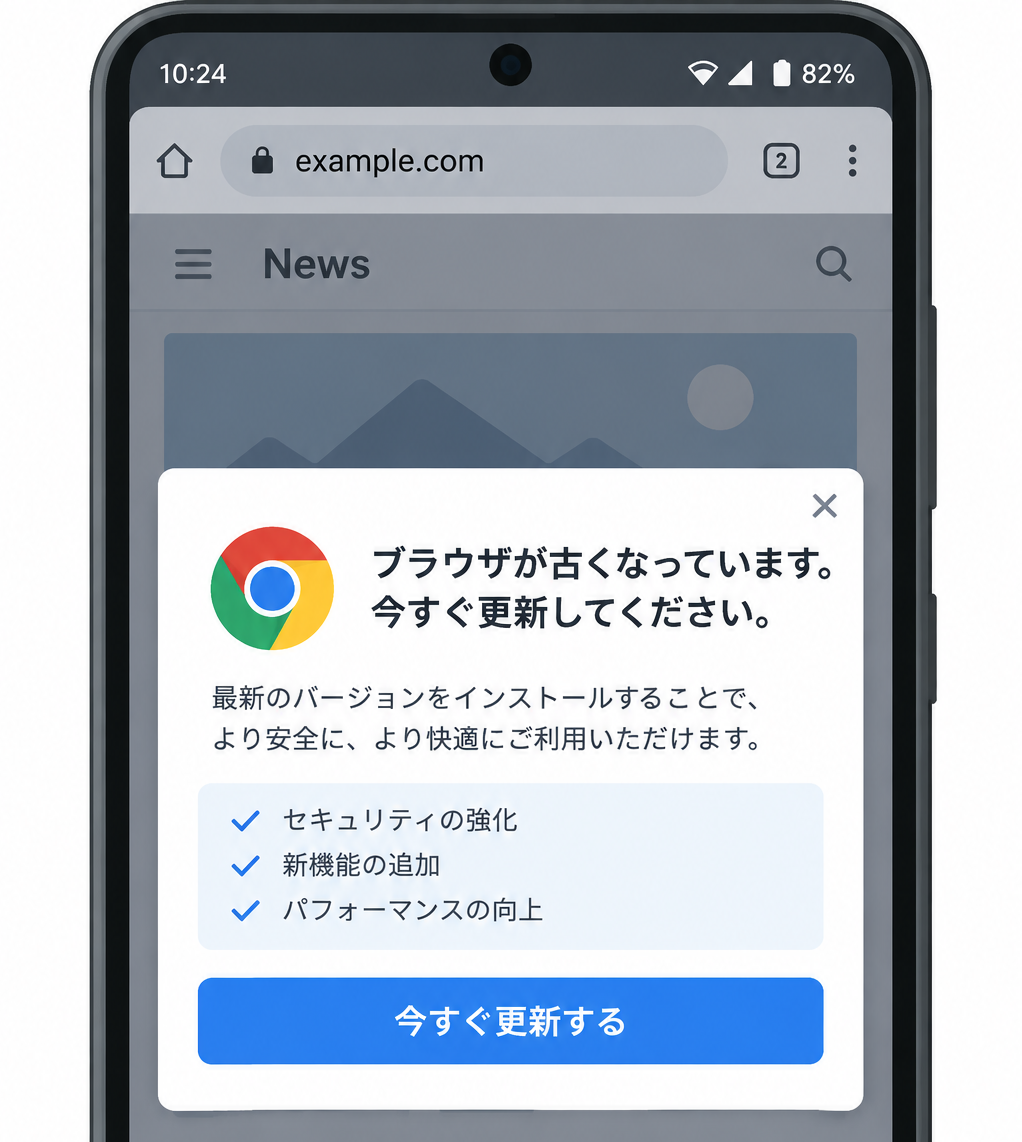
上記の話はパソコン中心に起きたことですが、スマホでも偽のアップデート、更新詐欺もありますので注意してください。
Oblivionというマルウェア
iVerifyのブログによると、2026年に確認されたOblivionというマルウェアは、偽のGoogle Playアップデート画面を三段階に分けて見せてくるとか。
ダウンロード中を装う画面、更新ボタン付きの偽Playストア画面、そして「提供元不明のアプリ」を許可させる画面。
どれも「安全な手順です」という体で進みます。
最後にはAccessibility Serviceの許可まで求め、端末を操作できる権限を悪用します。
月額300ドルで売買される、サービス化されたマルウェアです。
配布経路は、メッセージアプリや出会い系プラットフォーム経由が確認されています。
こちらは別の事件ですが、週88ドルのサブスクリプションで犯罪システムを誰でも利用できたというもの。

88ドルで誰でも詐欺師に?Googleが「Gemini悪用組織」を提訴した衝撃の内幕
偽のOriginOS更新
2026年4月には、インドのケララ州警察が、Vivo・iQOOのスマホを狙った偽の「OriginOS Update」について注意喚起を出しました。
「緊急のシステム更新が必要です」という偽の通知から、偽のAPKファイルをダウンロードさせる手口です。
日本の話ではありませんが、手口としては海を越えて共通していますからね。
日本でも更新詐欺に注意
ここまでは海外の事例が中心でしたが、日本でも似た報告があがっています。
Googleアカウントのサポートコミュニティには、2026年2月ごろから「Gmail、Googleマップ、YouTubeなどの更新が必要」と主張する不正な広告が多数報告されている、という投稿があります。
Googleの広告プラットフォームが不正に利用され、広告だと気づかせないまま、不正なアプリやサイトへ誘導しているものと見られています。
対象になっているのはGoogle系のサービスだけではありません。
マクドナルド、セブンイレブン、ローソン、コカコーラ、LINE、PayPay、東京都、NHK、TikTok、Radikoなど、身近なブランド名をかたる例も報告されています。
うっかりタップしてしまった場合は、Googleアカウントのセキュリティ診断で状態を確認できますよ。
更新はあなた自身で確認を
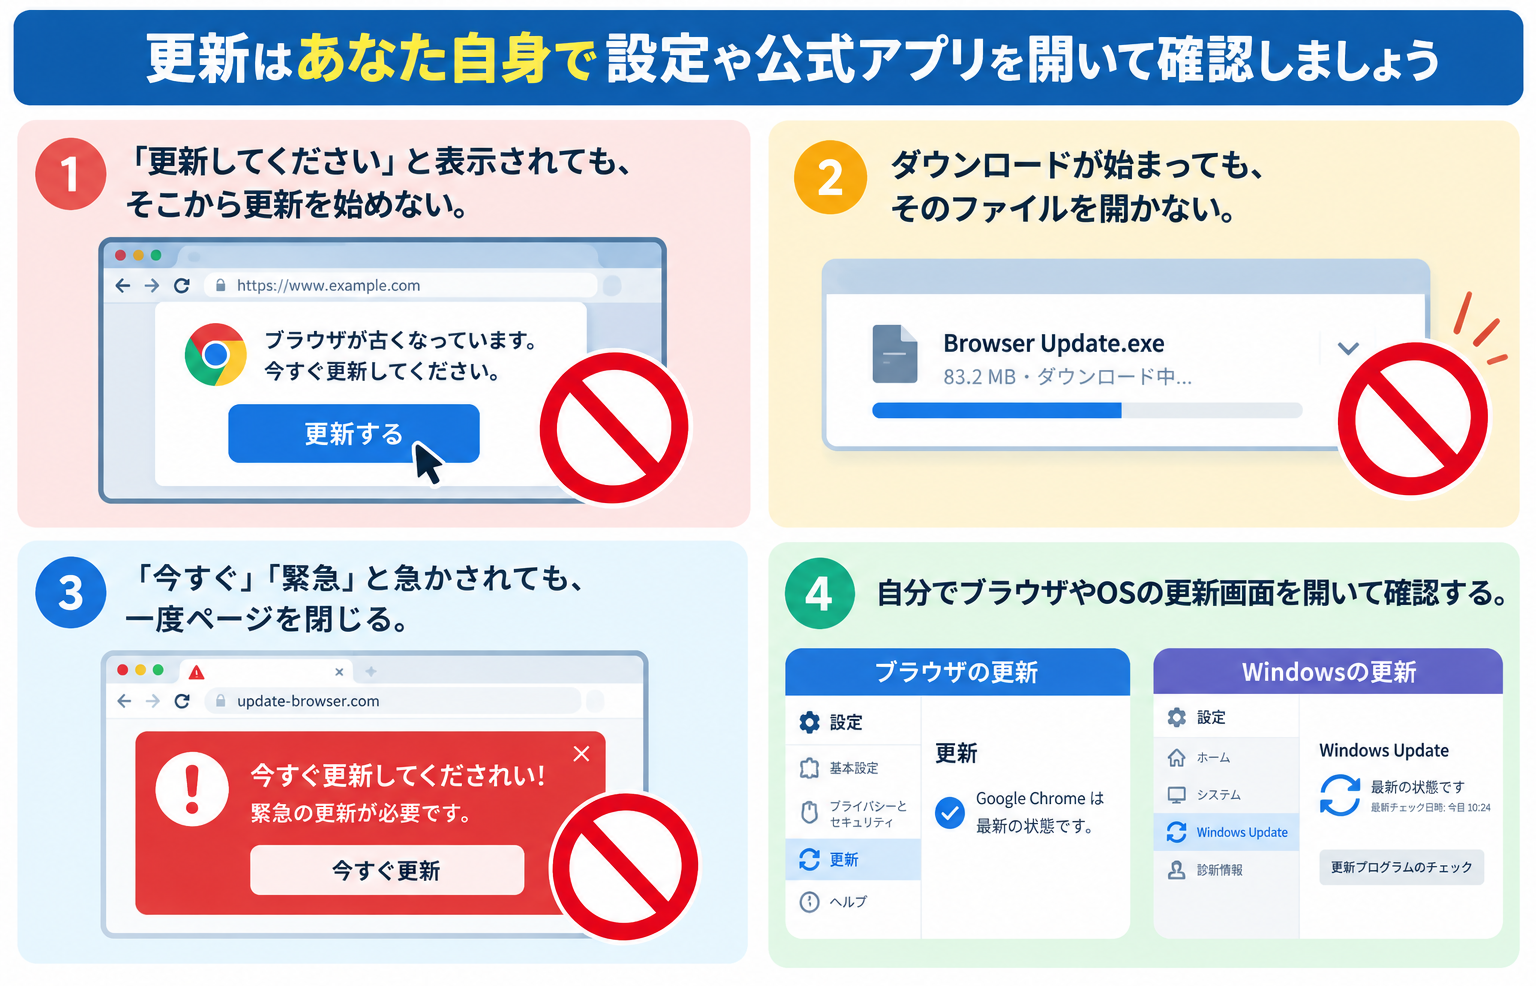
Fake Update、更新詐欺への対策で一番覚えておきたいのは、表示の見た目を見破ることではありません。
更新するときは、あなた自身で設定や公式アプリを開いて確認しましょう。
ページに「更新してください」と表示されても、そこから更新を始めない。ダウンロードが始まっても、そのファイルを開かない。
「今すぐ」「緊急」と急かされても、一度ページを閉じて、自分でブラウザやOSの更新画面を開いて確認します。
なので、判断はシンプルにできます。
- ・ページの中に更新ボタンが出てきたら、まず疑う
正規のサイトが改ざんされている場合もあるので、「見ている場所」は信用の理由になりません。 - ・「今すぐ」「緊急」に急かされない
一呼吸おく時間はあります。むしろ、急かしてくる時点で怪しいと思ってください。 - ・ダウンロードされたファイルは、すぐに開かない
「Browser Update.exe」のような名前のファイルが出てきても、実行しない。迷ったら、開かないが正解。 - ・アドレスバーを見る癖をつける
microsoft-update.supportのような、本物に似せた偽ドメインもあります。
もし偽の更新を押してしまったら
- ・ネットから切り離す(Wi-Fiを切る、機内モードにする)
- ・セキュリティソフトでスキャンする
- ・パスワードを変える。できれば別の端末から
- ・銀行や暗号資産の口座に、身に覚えのない動きがないか確認する
【マルウェア対策】感染の兆候や感染予防まとめ【感染したかも?!】
ブラウザ更新詐欺のまとめ
「ブラウザが古くなっています」
この一文だけなら、なんてことのない表示に見えます。でも、正規のサイトが改ざんされ、そこに偽の更新画面を表示させることもあります。
攻撃者は、普段から使っているサイトやサービスへの信頼を利用して、あなた自身に「更新する」という操作をさせようとします。
こうした「信頼を利用する」手口については、こちらの記事でも詳しく解説しています。
「怪しいメール」はもう古い。攻撃者が本当に狙っているのは信頼そのものだった
更新するときは表示されたボタンをそのまま押すのではなく、自分でブラウザや端末の設定を開いて確認しましょうね。