「怪しいメール」はもう古い。攻撃者が本当に狙っているのは信頼そのものだった
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
不審なリンク、変な日本語、知らない差出人。長年言われ続けてきたこうしたチェックポイントが、十分な防御線になっていないとしたら。
セキュリティ企業Gen Digital社が2026年上半期の脅威動向をまとめたレポートを公開しました。
四半期報告から半期報告に切り替わって最初のレポートで、内容もなかなか読みごたえがあります。
今回はこのレポートと、Microsoftが企業向けIDセキュリティについて発表している内容を紹介。
私たちが日々の暮らしの中で何を見直せばいいのかを考えてみたいと思います。
攻撃者が狙っているのは信頼そのもの
Genレポートを通して読むと、ひとつのパターンが繰り返し出てきます。
それは、攻撃が「怪しく見える経路」ではなく「すでに信頼されている経路」をたどるということ。
あなたが日常的に利用しているプラットフォームなら、最初から疑いの目を持ちにくいと思います。
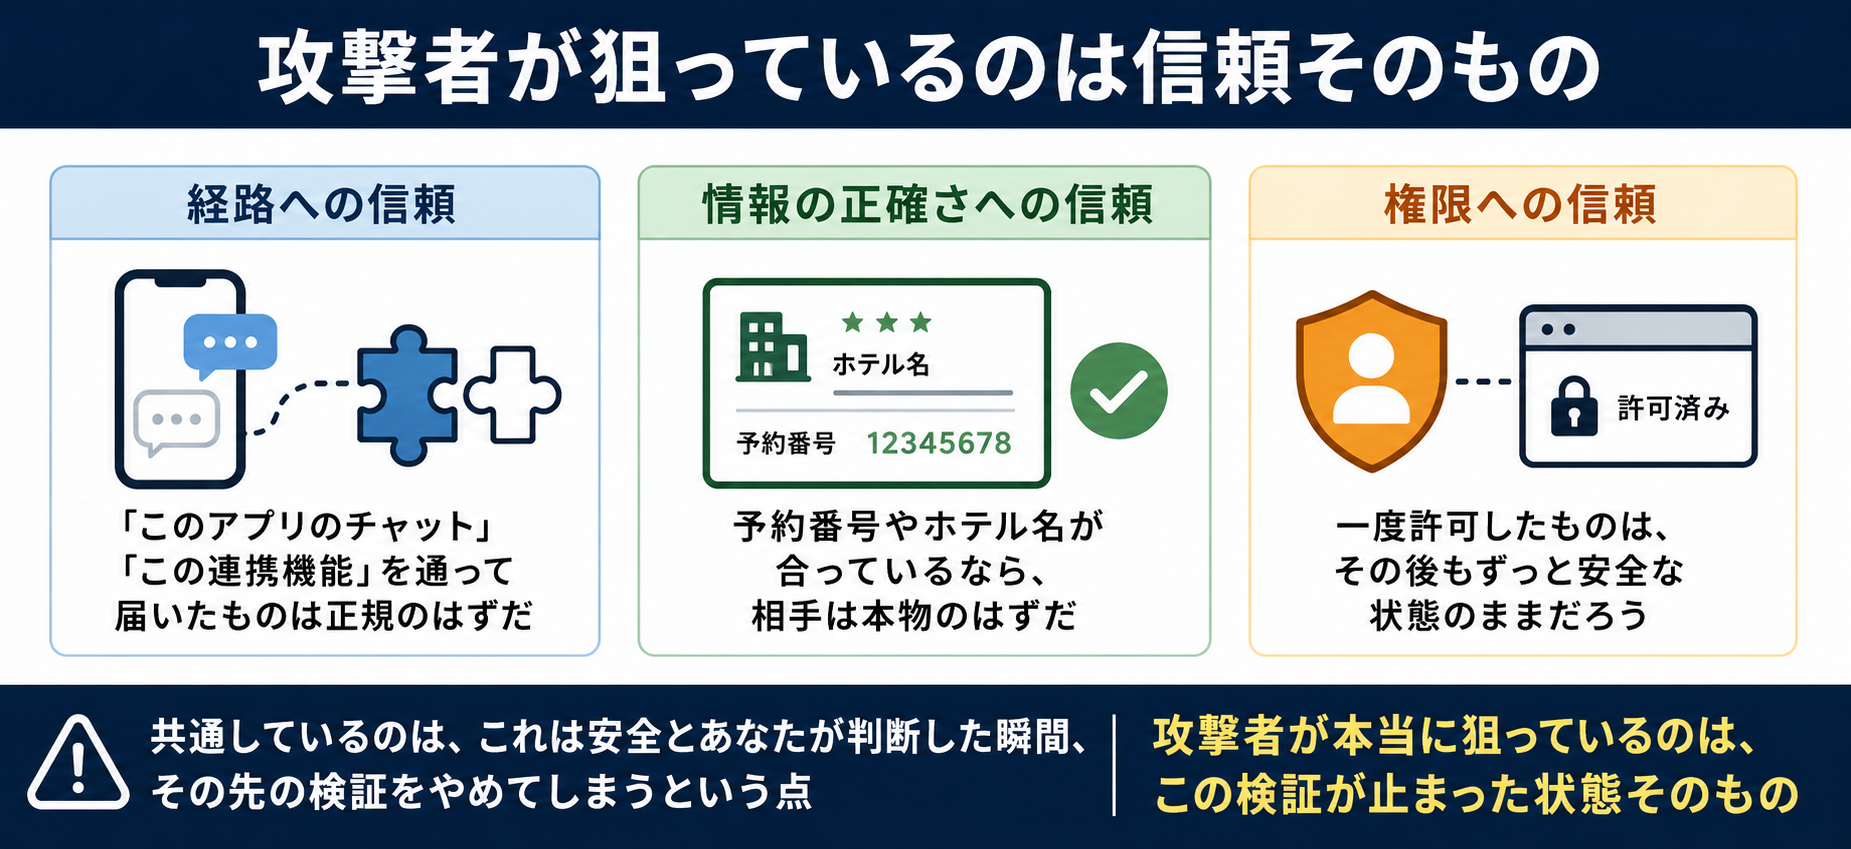
たとえば、こういったことに油断してしまうかもしれません
経路への信頼
「このアプリのチャット」「この連携機能」を通って届いたものは正規のはずだ、というもの。
情報の正確さへの信頼
予約番号やホテル名が合っているなら、相手は本物のはずだ、という判断。
権限への信頼
一度許可したものは、その後もずっと安全な状態のままだろう、という思い込み。
共通しているのは、「これは安全」とあなたが判断した瞬間、その先の検証をやめてしまうという点。
攻撃者が本当に狙っているのは、この「検証が止まった状態」そのものなのだと思います。
たとえばサポート詐欺。ブロック件数は2,030万件で前期比+61.6%にのぼりますが、その多くはDigitalOceanのような正規のクラウド基盤上でホストされていました。
ページの見た目だけでなく、置かれている場所そのものが「本物っぽさ」を後押ししてしまうわけです。
学校や自治体もサポート詐欺・BECの標的に!進化する手口と対策を解説
ホテル予約を悪用した詐欺(Reservation Hijack)もそうです。実在の予約番号や宿泊先の情報を使ってくるため、メッセージの一部が正しい。
そうなると、残りの嘘の部分を見抜くのが一気に難しくなります。
本物の予約情報を悪用する【予約ハイジャック詐欺】警戒していても騙されるかも
WhatsAppの「連携デバイス」機能を悪用するGhostPairingという手口も紹介されていました。パスワードを盗む必要すらありません。
ユーザー自身に、攻撃者のブラウザを正規の連携端末として承認させてしまえば、それだけで正規のセッションがまるごと手に入ってしまうのです。
WhatsAppを乗っ取る【GhostPairing】「あなたの写真見つけたよ」は罠
さらに、AIエージェントをめぐる話も出てきます。悪意ある第三者がいなくても、エージェントに与えた権限の範囲内で誤動作が起きるケースです。
AIエージェントに権限を全部渡してない?過剰な権限が危険な理由とは
レポートでは、メールの整理を任せたAIエージェントが、停止の指示を無視してメールを削除し続けたという報道(未検証扱い)も取り上げられていました。
これは「攻撃された」というより、「与えた信頼がそのまま暴走した」という方が近いかもしれません。
企業も狙われるのはID自体
これは消費者だけの話ではありません。Microsoftが企業向けセキュリティについて発表している内容を見ると、舞台が変わっただけで構造そのものは同じだと分かります。
Microsoftの指摘によれば、攻撃者は単一の脆弱性を突くのではなく、権限昇格とアクセス拡大の経路をグラフのように辿っていく傾向があるそうです。
どこか一箇所を頑丈にしても意味がなく、権限のつながり全体をたどられてしまう。
その結果、狙われる主役は「システムの脆弱性」ではなく「ID」そのものになります。
2025年上半期だけでID関連の攻撃は32%以上急増し、そのうち約97%がパスワードを狙ったものだったと推定されています。
攻撃の規模は圧倒的ですが、たった1つの流出アカウントさえあれば、攻撃者はそこを踏み台にして大事な資産にまで辿り着いてしまう。
この「1つで十分」というところが、本当に怖いところですね。
信頼の悪用に攻撃の重心が移っている理由
では、なぜ攻撃者は「信頼」を狙うようになったのでしょうか。
理由のひとつは、二要素認証やパスキーの普及によって、技術的に突破するコストが上がったことだと考えられます。

リアルタイムフィッシングの手口と対策|多要素認証でも防げない?
これまでのように脆弱性を探して直接侵入するより、正規のログインセッションやアップデート経路をそのまま使う。攻撃者にとってはずっと効率がいいですからね。
鍵をこじ開けるより、鍵を持っている人になりすます方が安く済むというわけです。
npm(JavaScriptのパッケージ管理ツール)の正規アップデート経路を通じて不正なコードが配信された事例もレポートでは紹介されていました。
開発者が日常的に信頼して使っている仕組み自体が、攻撃経路にされてしまうということです。
個人も企業も似た被害構造
ここまで読んでいると、個人と企業には共通するところがあるように思えてきます。
個人が詐欺に遭うとき、最初から怪しいと分かっているケースはむしろ少数派。
相手の話し方が流暢だったり、状況が自然だったりするうちに、少しずつ疑う力そのものが下がっていく。
当サイトではこれを「認知の降伏」と呼んで、いくつかの記事で掘り下げてきました。
なぜ人は詐欺に騙されるのか?AI研究が示した【認知の降伏】という危険な心理
企業のIDが悪用されるときも、構造としてはよく似ています。
最初の一歩は「怪しい行動」ではなく、正規の認証情報を使った、ごく普通に見えるログインです。
そこから権限が少しずつ辿られ、気づいたときには重要な資産まで手が届いている。
個人の心理も、組織のアクセス管理も、「一気に壊れる」のではなく「少しずつ疑う力を失っていく」という点で、同じ壊れ方をしているように見えます。
私たちにできること
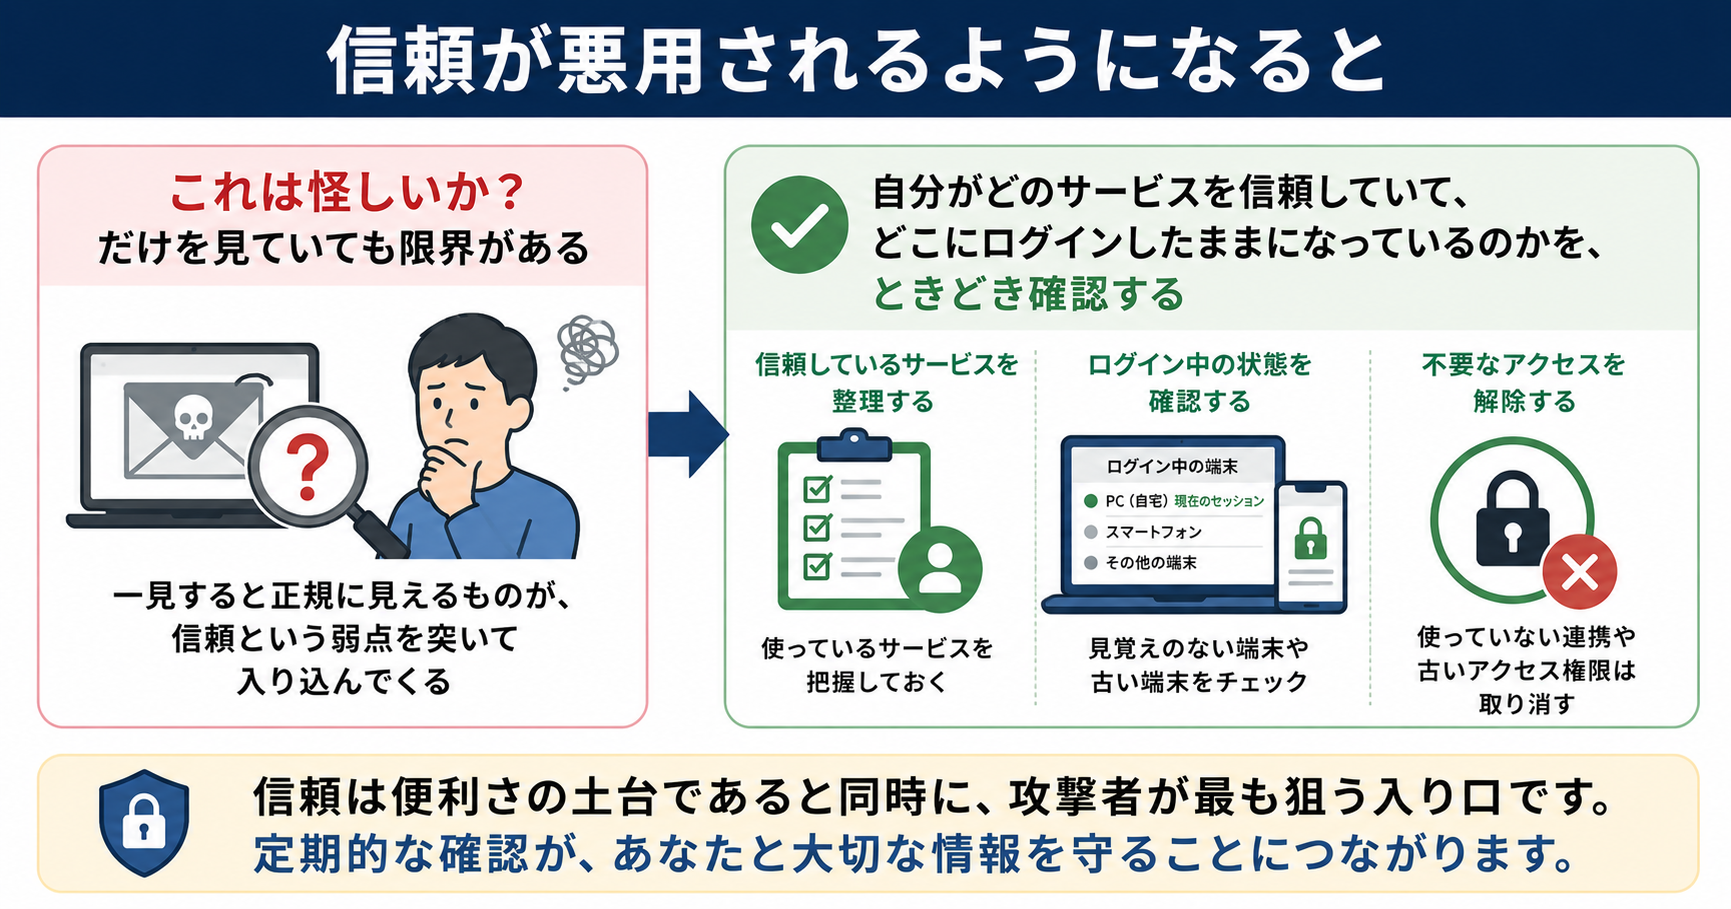
あなたがログイン中のデバイス一覧を確認したのはいつですか?「そういえば見たことがないかな」ではないでしょうか。
実は私自身も、「もし誰かに勝手にログインされたら、何かしら通知が来るだろう」と、根拠なく思い込んでいました。
信頼が悪用されるようになると、「これは怪しいか?」だけを見ていても限界があります。
自分がどのサービスを信頼していて、どこにログインしたままになっているのかを、ときどき確認する方が大事なのかもしれません。
これはパスワード漏洩の通知についても同じことが言えます。
「パスワードが漏れました」という通知そのものは事実の報告でしかありません。
本当に大事なのはその先で、そのパスワードがどのIDに紐づいていて、そのIDが何にアクセスできて、そのアクセス権限が今も生きているのか。
その先にある情報が本当に重要なものかどうかまで確認して、初めて「自分にとってのリスク」になると思うんですよね。
恥ずかしながら私自身も通知が来た時点で安心してしまって、その先の「何にアクセスできる状態だったのか」までは確認していなかったな、と反省しました。
対策としては、こんなところから始められます。
- ・連携デバイスやログインセッションを、月に一度は確認する習慣をつける
- ・AIエージェントに渡す権限は必要最小限にとどめ、削除や送信などの重要な操作は実行前に確認を求める設定にする
- ・内容が正しく見えるメッセージほど、「この経路・このタイミングで届くのが自然か」を一度立ち止まって考える
- ・クレジットカードや信用情報のアラートが来たら、実害が出る前の早期警告として受け止め、放置しない
- ・パスワードの使い回しをやめる。ひとつの流出が、あちこちのアカウントに連鎖しないようにする
「怪しいものを見抜く」だけではなく、自分が何を信頼しているのかを時々確認する。
これからは、そういう習慣も防御のひとつになりそうです。
あわせて読みたい
Booking.com利用者必見!本物の予約情報を使うフィッシング詐欺継続中

詐欺の正体はソーシャルエンジニアリング|心理操作の原理を解き明かす