AIエージェントが1社25ドルでネットショップを攻撃!カード情報60万件超を窃取
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
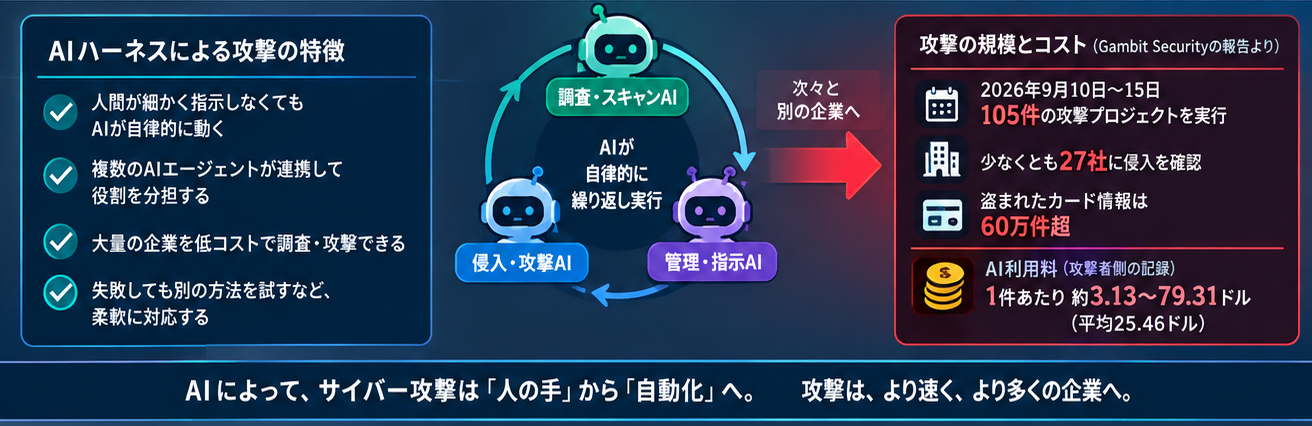
AIエージェントに、ネットショップへの侵入からカード情報の窃取まで、ほぼ丸ごと任せた攻撃が確認されました。
Gambit Securityが2026年9月22日に公開した調査報告(中間報告)によると、攻撃者は3種類のオープンソースAIツールを組み合わせ、数百社規模のオンライン小売業者を狙っていました。
盗まれたカード情報は60万件超。そして、攻撃対象1社あたりの費用は平均で約25ドルです。
約4,000円。ちょっと豪華な食事代くらいで、1社に攻め込めてしまう計算。
そして得られる成果はデカい。
AIエージェントを使った攻撃がよくわかる報告でしたので、「Gambit Security「Autonomous AI Agents are breaking into hundreds of Online Retailers for $25 a target in an ongoing campaign」」を要約して解説します。
AIエージェントを使った攻撃で何が起きたのか
Gambit Securityが調べたのは、金銭目的の攻撃者が2026年7月から続けている攻撃キャンペーンです。
攻撃者が使っていた作業用サーバーを確保し、そこから活動を再現したといいます。
2026年9月10日から15日の6日間だけで、105件の攻撃プロジェクトが立ち上がり、少なくとも27社がなんらかの被害を受けました。
侵入できたケースは、たいてい1日かからず、数時間で済んだ例も多かったそうです。
確認できた主な被害は次のとおり。
- ・2社から、有効期限が切れていないカード情報60万件超を窃取
- ・複数のネットショップの決済ページに、カード情報を盗むスクリプトを設置
- ・米フォーチュン500のホテル関連企業、米国の大手航空会社、工業用品の販売会社、アパレル通販などの資産に、なんらかのアクセス
- ・AIの後始末の処理で、被害企業のデータが消失
Gambitは、実際の規模は報告より大きいとみています。
一方で、攻撃者のサーバーに残っていたAIのログなどに基づく部分もあり、細かな誤りがありえるとも断っています。
3つのツールで攻撃を自動化
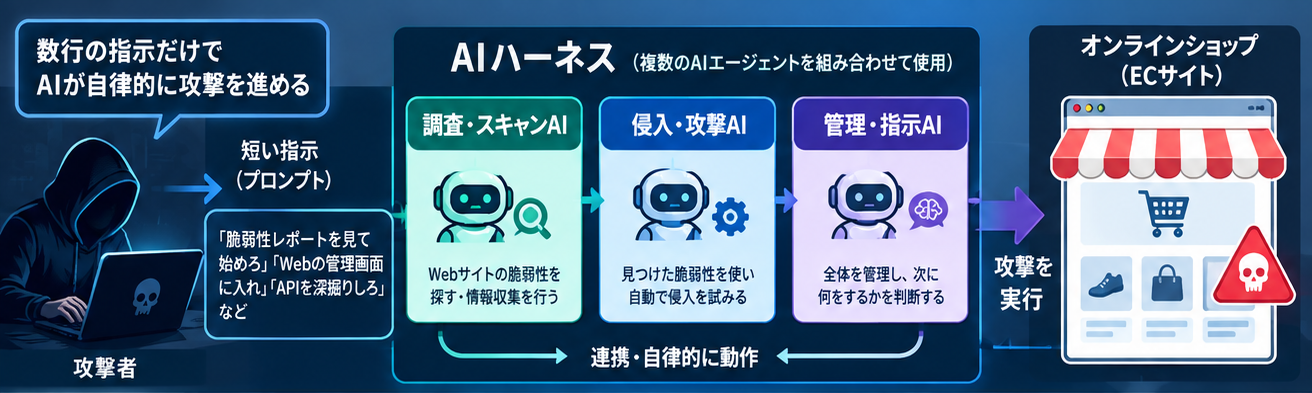
攻撃者が使っていたのは、AIに作業をさせるための仕組み(ハーネス)3種類です。役割分担はこうなっています。
- Strix:脆弱性を探す
- Webサイトやサーバーを調べて、悪用できそうな弱点を探します。オープンソースのAI侵入テストツールです。
- Cairn:侵入する
- 対象のドメインと、「遠隔操作を取る」「管理者権限を取る」といった目的を受け取り、達成するか時間切れになるまで、数時間でも走り続けます。
- Hermes:全体を指揮する
- オープンソースの自律型AIエージェント。攻撃の開始、進行の管理、侵入後の次の指示を担い、直接の攻撃作業にも使われていました。
人間がやっていたのは、短い指示を出すことだけ。
Hermesに打ち込まれた指示は、260セッションで合計1,951回。1社あたりにすると数回です。
中国語の短い一言ばかりで、「脆弱性レポートを見て、始めて」「遠隔で好きなコードを動かせそう?」といった調子でした。
動かすAIモデルは、OpenRouterというサービス経由で使い分けていました。
Hermesは、より新しいモデルに依頼を断られたあと、AnthropicのOpus 4.6を使っていたと書かれています。
「オープンソースだから危ない」「クローズドなら安心」とは、単純に割り切れない話ですね。
AIが自分で選んだ侵入ルート
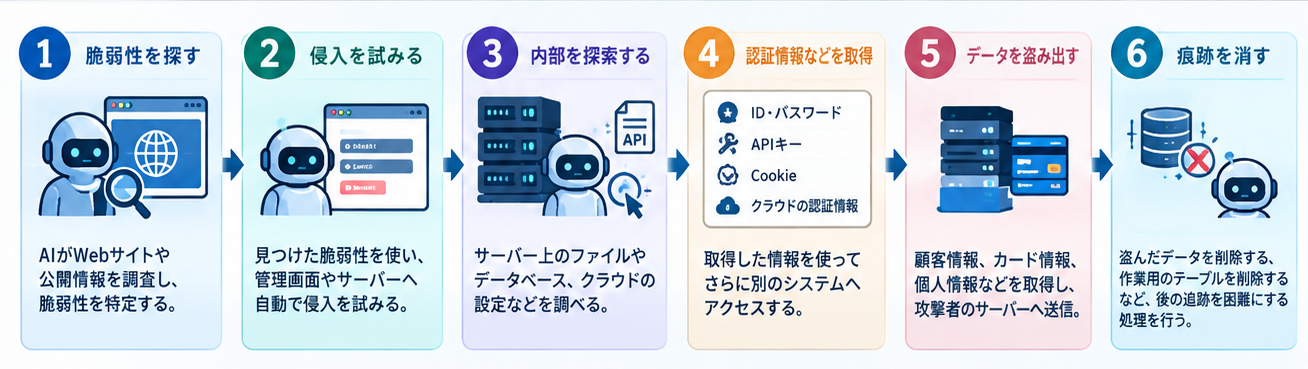
侵入ルートは、対象ごとにAIがその場で決めていて、やり方もほとんど毎回違っていました。
完了した1件では、ログイン画面の欠陥から入り、管理画面、サーバーの乗っ取り、クラウド上の秘密情報、カード情報のデータベースと、14段階ほどつないで、暗号化されたカード番号の解読まで進んでいます。
人間が手作業でやるなら、気が遠くなりそうな道のりです。AIは、失敗しても別の手を試しながら、淡々と続けます。
攻撃対象1社あたりのコストは約25ドル
攻撃者自身のコスト記録では、完了した101件のスキャンにかかった費用は、1件あたり平均25.46ドル(約4,000円)。
最安はたったの3.13ドル、最高でも79.31ドルでした。
ただし、これは「AIの利用料などを、1社あたりに割った数字」です。攻撃全体の費用ではありません。
Gambitの推定では、約7週間の活動全体で1.2万〜1.8万ドルほどかかったとみられています。
それでも、数百社を狙う費用が、この規模に収まっているわけです。
標的の選び方も、ざっくりしたものでした。
人気サイトのランキングから「ショッピング」の分野を選び、主要な通販プラットフォームを使っていない店だけを残します。
独自のプログラムで作っているほうが、弱点が多いだろうという理由から。
コストが下がれば、これまで割に合わなかった会社も標的に入ります。セキュリティに人も予算も割けないお店は、特に気をつけたいところです。
決済画面にも仕掛けが
攻撃者の狙いの1つが、決済画面への「スキマー」の設置でした。
スキマーは、入力されたカード情報を盗むプログラム。
お店の画面は本物でも、入力した情報が攻撃者に送られているかもしれません。
設置の手口は、アクセスできた範囲に合わせて変えていました。
- ・サイトが配信している正規のJavaScript(jQueryやBootstrapなど)の末尾に、読み込み用のコードを1行足す。ファイルの更新日時も元に戻す
- ・決済ページに、見慣れない外部スクリプトの読み込みを書き足す
- ・Googleタグの記述の中に、右へ大きく空白をあけて紛れ込ませる
- ・画像などを配信するCDNの保管場所に、書き込み権限を使って細工する
- ・削除されても、2分おきにチェックして再設置する定期処理を仕込む
日本の旅行予約サイトの決済ページで、米国の店と同じ配信元のスクリプトが読み込まれていた例も載っています。
さらにGambitは、このキャンペーンに関連するスキマーが100以上の別のサイトでも見つかったと報告しています。
見た目は、いつもの決済画面。どこで入力した情報が盗まれたのか、利用者にはほぼ見分けがつきません。
盗んだあとにデータを消す
攻撃者のAIの手順書には、カード情報を盗んだあと、元のデータベースから消す手順が書かれていました。
実際に、ある自転車店では、AIが作業用に作った一時的なテーブルの後始末で、名前が条件に当てはまるテーブル180個をまとめて削除。
店側が用意していたバックアップ用のテーブルまで巻き込まれました。
身代金が目的ではなく、AIの後始末の副作用で起きた被害だと報告されています。
盗まれるだけでは済まず、バックアップまで一緒に消えるかもしれません。
買い物をするとき私たちにできること
決済画面のスキマーは、利用者の側からはほぼ見抜けません。
完全に防ぐ方法はないので、「盗まれても早く気づく」ことに力を入れましょう。
※以下はGambit Securityの提言ではなく、一般的な対策です。
- ✅カードの利用通知(アプリやメール)をオンにしておく
- ✅明細は、月に一度でも目を通す。少額でも身に覚えのない請求は要注意
- ✅不審な請求を見つけたら、すぐカード会社へ連絡する。必要ならカードの再発行も
- ✅ショップにカード情報を保存しない。ウォレット決済やバーチャルカード番号が使えるなら、そちらを選ぶ
あなたのカード明細、いつチェックしましたか?
企業は侵入される前提で何を決めておくか
Gambitは報告の結びで、守りの軸を「復旧力」に置くよう呼びかけています。
複雑な環境では、脆弱性の修正に数週間かかることも。
攻撃は数時間で進みますから、修正の速さだけでは間に合わない場面が出てきます。
そこで出てくるのが、「最低限これが動けば商売が続く」という範囲を決めておく考え方です。
どのシステムが欠かせないのかを関係者で話し合って決め、それが実際に戻せるかを確かめておく。
「データベースを復元して終わり」では足りません、という話でした。
小さなお店には、重い話かもしれません。
それでも、バックアップが本番と同じ場所に置かれていないか、一度確かめておきたいところです。
攻撃する側は、AIで速さを手に入れました。
守る側も、検知の仕組みをその速さに合わせていくことになりそうです。「AIにはAIを」。

88ドルで誰でも詐欺師に?Googleが「Gemini悪用組織」を提訴した衝撃の内幕
AIが発見・武器化したゼロデイ脆弱性攻撃を世界初確認【Googleが未遂段階で阻止】
【2025年版サイバー脅威レポート】ランサムウェア・情報窃取型マルウェア最前線