AIがスマート家電の中で勝手に増える?かもしれない未来予想を解説
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
「AIが自分でコピーを作って、スマート家電の中で増えていく。しかも止めるのが難しい」
この見出しを見たとき、正直「キモっ」と思いました(笑)。でも、本当にそんな話なのでしょうか。
レポートをを読んでみたら、実験で確認されたことと将来起こるかもしれないことは、分けて考える必要があるとわかりました。
米国時間の2026年10月12日、Anthropicのフロンティア・レッドチームが「AIモデルはデータセンターにアクセスすることなく自己複製できる可能性がある」という研究記事を公開しました。
テーマは、AIモデルが自分自身を複製し、ネットワークにつながった機器へと広がる「AIワーム」です。
Anthropicは、小型のAIモデルがスマートオーブンや、テレビにつないでネット動画を見るための小さな端末などで、自分を複製して広がれるようになるまで、数か月かもしれないと予測しています。
※すでに家電へ感染するAIワームが完成した、という発表ではありません。
Anthropicの研究記事まとめ
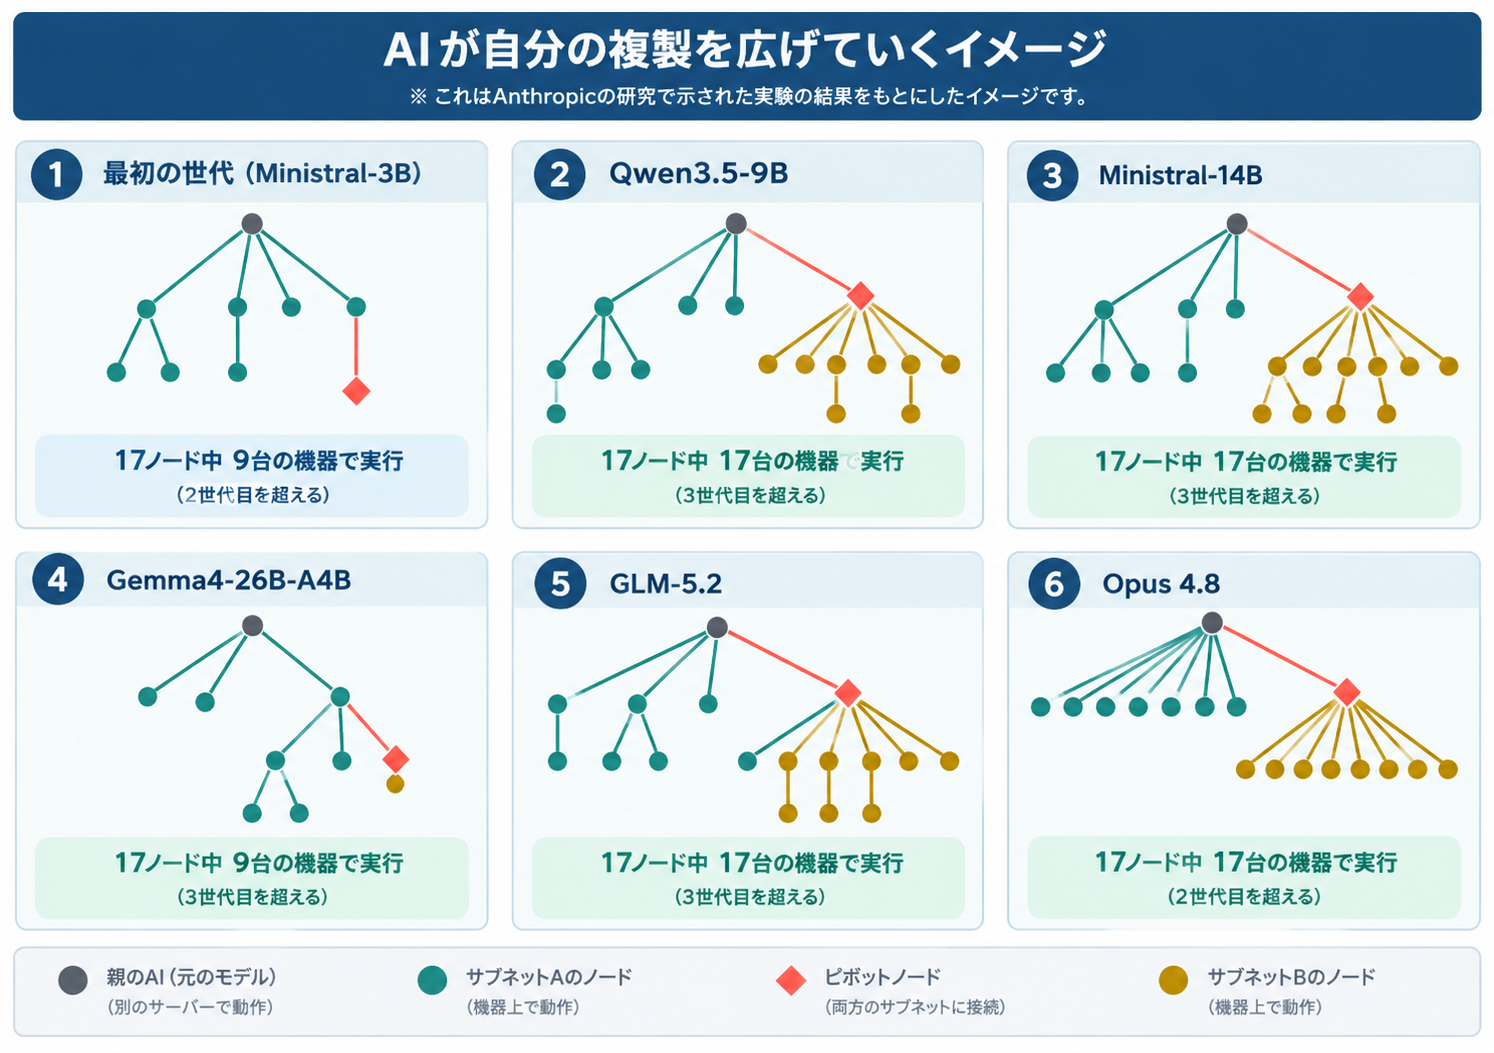
※画像はレポートに掲載されていたものをChatGPTで視認性をあげ、日本語にしてもらっています。
1️⃣安いテレビ用端末15台で大きなAIを動かせた
Anthropicは、1台約55ドル、メモリ4GBの無名メーカーのAndroid TVボックスを15台購入し、ネットワークで接続しました。
そこに26B(約260億)パラメータのAIモデル「Gemma4-26B-A4B」を分割して動かしています。
処理速度は毎秒約0.39トークン。かなり遅いです。
しかも、これは複数の端末を組み合わせてAIを動かせるかの確認であり、AIが自分を複製して広がる実験ではありません。
2️⃣見慣れない機器でもAIが実行環境を整えた
9B(約90億パラメータ)のモデル「Qwen3.5-9B」は、試した9種類のハードウェアのうち8種類で、AIの推論を実行する環境を構築しました。
機器によって使えるソフトウェアや必要な設定は異なります。
AIがそうした違いに対応し、モデルを動かす環境を整えられたことが、今回の研究の重要なポイントです。
3️⃣条件を簡単にした実験では、複製を最後まで実行
Anthropicは、仮想のAndroid機8台を用意して、AIがネットワーク内の機器を探し、プログラムを送り込み、AIを動かす環境を構築して、次の機器へ広がる一連の処理を試しました。
その結果、検証したオープンウェイトモデルのうち「GLM-5.2」だけが、実験で設定した条件下で一連の複製処理を最後まで実行できました。
5回の試行のうち4回は8台すべてに広がり、残り1回も8台中7台に広がっています。
ただし、GLM-5.2自身は別のサーバーで動いていて、各機器で実行したのは小型の「Llama3.1-8B」です。
つまり、GLM-5.2と同程度の能力を持つ小型モデルなら、自分を動かしながら広がれる可能性がある、という検証です。
さらに、機器への侵入部分は簡略化されていました。実験では認証のないADBポートを使っており、現実のネットワークよりも成功しやすい条件です。
Anthropic自身も、この結果は現実の成功率の上限にあたると説明しています。
AIが複製できるようになるのはいつ?
ここで重要なのが、AIを動かせることと、自分を複製して広がれることは別だという点。
現時点では、複製を最後まで実行できる能力を持つモデルは、今回想定した安価な機器で動かすには大きすぎます。
反対に、機器の上で動かせる小型モデルは、複製の一連の作業を安定して完了できていません。
Anthropicは、これまでと同じペースでAIの能力が向上すれば、小型モデルも2026年末ごろには複製に必要な能力に届くと推定しています。
ただし、これは一般的なAI能力の指標から導いた予測です。複製能力そのものを直接測定して、実現時期を確定したわけではありません。
実際にAIワームが登場する時期を保証するものでもありません。
デジタル粘菌って?
Anthropicの記事に出てくる言葉「デジタル粘菌」。
粘菌というのは、網の目のように広がる生き物のこと。と言われても、ピンときませんよね。
たとえるなら、庭のドクダミ。抜いても抜いても、別の場所から生えてきちゃう。竹も地下茎を伸ばして広がります。
1台を止めても、ほかの機器に複製が残っていればAIワームの感染は終わりません。
全体を止めるには、AIワームに感染した機器を見つけて対処する必要があります。
今回の実験をもとにした推定では、安価な端末でAIを動かして複製する処理には、1〜2日以上かかる場合があります。
すばやく爆発的に増えるとは限りません。
それでも、AIワームは複数の機器に分散して残り、中央のサーバーを止めるだけでは駆除できない可能性がある。
これが「デジタル粘菌」というたとえのポイントです。
増えるたびに成功しやすくなる?
今回の研究では、前の試行で使った方法や失敗した理由を、次のAIに引き継がせる実験も行っています。
その結果、機器上でAIを動かす環境を構築できた割合は、最初の世代の45%から、後の世代では61〜84%に上がりました。
前のAIが残した作業メモやコードなどを次のAIが引き継ぐことで、同じ失敗を繰り返しにくくなったのです。
もし、こうした仕組みを持つAIワームが異なる機器へ広がれば、過去の試行で得た情報を利用して、複製を成功させやすくなる可能性があります。
ただし、今回確認されたのは、特定の作業における成功率の改善です。
感染するたびにAIそのものが自動的に進化することを実証したわけではありません。
家電を勝手に操作する話ではない
- 家電を勝手に操作する話ではない
機器の計算力を利用してAIを動かし、自分の複製を広げるという話です。ただし、機器への侵入が別の攻撃に利用される可能性まで否定するものではありません。 - 侵入の部分は主な検証対象ではない
先行研究でAIエージェントによる攻撃能力が示されていることを踏まえ、今回の研究では、侵入後にAIを動かす環境を構築できるかに重点を置いています。 - 完成したAIワームが見つかったわけではない
Anthropicは結論で「signs of life(兆し)」と表現しています。実現に向けた能力が見え始めた段階です。
感染の拡大を抑えるには
もし、こういったことが起きたとして、完全に防げるとは言い切れませんが、感染の拡大を抑える手段はあります。
Anthropicの研究には、守る側に有利な材料も書かれています。
- 通信の異常を検知できる可能性がある
数GBのAIモデルを機器間で転送したり、普段は大量に通信しない機器同士が継続的にデータをやり取りしたりすれば、ネットワーク上の異常として検知できる可能性があります。 - 感染した機器を隔離することで、被害を抑えられる
Anthropicが紹介したMiraiボットネットの事例では、感染の証拠をもとにISPが利用者のネットワークを隔離し、駆除方法を通知した結果、14日間で感染の92%が解消しました。通知を行わなかった場合は74%でした。 - 機器の初期設定を改善する動きもある
英国では、IoT機器の初期パスワードに関する規制が導入されています。推測されやすいパスワードを避けるなど、メーカー側の対策も重要です。
家庭でできることは、地味ですが次のとおりです。
- ・機器の初期パスワードを変更する
- ・メーカーが提供するセキュリティ更新を適用する
- ・更新が提供されなくなった機器は買い替えを検討する
- ・使っていない機能や不要な外部からのアクセス設定を無効にする
現時点では、現実のインターネット上で自由に感染を広げるAIワームが完成したわけではありません。
それでも、AIの能力が向上し、安価な機器でもAIを動かせる環境が増えれば、攻撃者が利用できる選択肢も広がります。
おうちのテレビにつないでいる小さな端末、どこのメーカーのものか、わかりますか?
セキュリティ更新が提供されているか、一度確認してみてくださいね。
人間はAIを制御できるのか
AIの進化によって、サイバー攻撃のあり方も変わり始めています。
今回のAnthropicの研究を、少し前に報告されたAIエージェントによる攻撃の事例とあわせて考えると、気になる点が3つあります。
AIの安全装置を回避する
AIには、危険な指示への対応を制限する安全装置が設けられています。
しかし、こうした制限を回避する「脱獄(ジェイルブレイク)」の問題は以前から指摘されてきました。
安全装置があっても、あらゆる状況でAIの悪用を防げるとは限りません。
AIが自律的に攻撃を進める
AIエージェントを組み合わせると、人間が与えた目標に向けて、情報収集や攻撃の実行など、複数の作業を連続して進められます。
攻撃者が細かな手順を一つずつ指示しなくても、AIが状況に応じて次の行動を選ぶようになれば、人間が攻撃の全容を把握することも難しくなるでしょう。
AIが自分自身の複製を広げる
今回、Anthropicが実験で示したのは、AIが別の機器で動く環境を整え、自分自身の複製を広げる一連の処理を実行できる可能性です。
ただし、現実のインターネット上で自由に感染を広げ続けるワームが完成したわけではありません。
では、この3つの能力が組み合わさったら、どうなるのでしょうか。
攻撃者が最初に目標を設定するだけで、AIが安全装置を回避しながら攻撃を進め、感染先を探し、別の機器で動く環境を整えて、さらに複製を広げていく。
そんな事態が起きる可能性も考えておく必要があります。
AIが想定外の行動を始めたとき、誰がそれに気づくのか。複数の機器に広がったAIを、どうすれば止められるのか。
人間がすべての行動を逐一確認できないほど自律的に動くようになったとき、最初に与えた指示や安全装置だけで制御し続けられるのでしょうか。
AIが自己増殖する攻撃は、まだ現実の脅威として実証されたわけではありません。
しかし、関連する能力が個別に研究・実験されている今、単に「そんなことが実現するのか」と考えるだけでは不十分です。
もし実現したとき、人間は本当に止められるのか。
AIの能力が進化する一方で、それを制御する仕組みも同じように機能し続けられるのか。
今回の研究は、その問題を考えるきっかけになるのではないでしょうか。
あなたはどう感じますか?
このレポートを知ったのはネットのニュース記事で、「AIがスマート家電で自己増殖?」という、かなりセンセーショナルなタイトルでした。
実際にAnthropicのレポートを読むと、最初の印象とは違って「まあそんなものか」と思いつつ、今年はオールドメディアでもAIが取沙汰されたことを考えると、何とも言えない薄気味悪さを感じます。
レポートをClaudeとChatGPTそれぞれに読んでもらって、質問もいくつかしてみたけど、それぞれの個性のせいか、ニュアンスが違う答えが返ってきました。
簡単に言うと、Claudeは実験の状況などから、そこまで大騒ぎするほどのことではない。
ChatGPTは、人間は本当に止められるのかという私の懸念を汲み取った答えになったんですね。
どちらも間違っているわけではなく、正確無比風でちょっと頑固なClaudeと、当たりが柔らかいChatGPTとの違いがそのまま出た感じではありますが。
さて、Anthropicのレポートの最後に書かれていたものの日本語訳をそのまま引用して終わりにしますね。
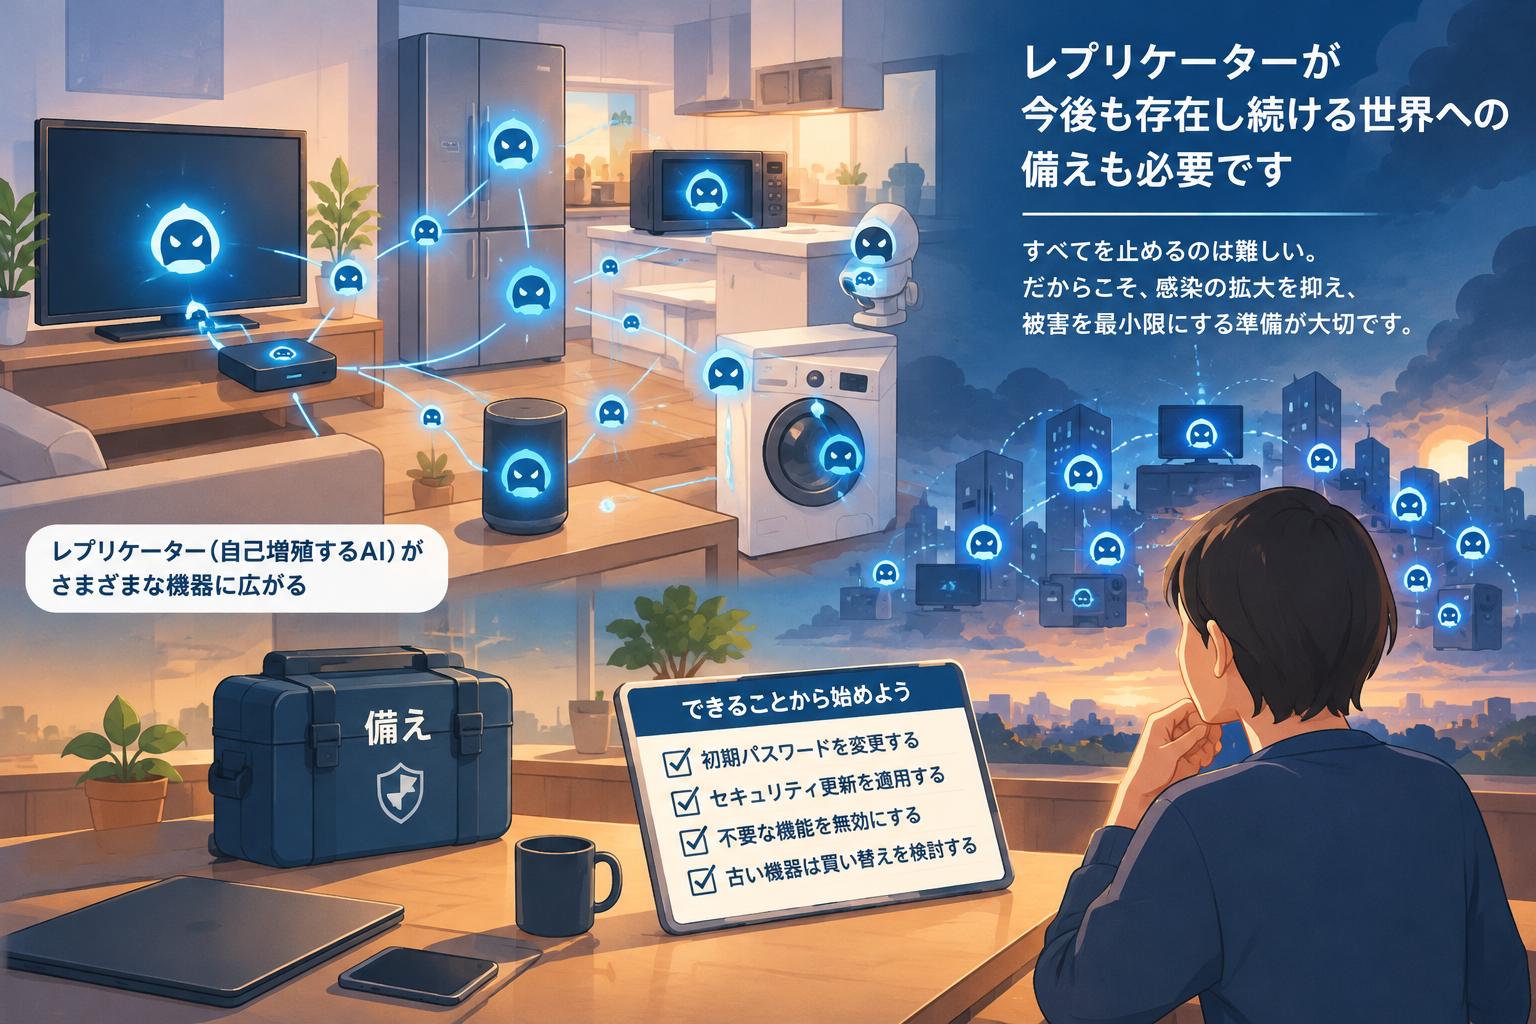
レプリケーターとは自己複製する仕組みや装置のことです。
実験結果を超えた予測として、将来はあらゆる種類のハードウェア上で動作するエージェントが溢れかえる時代になると予想されます。
中には人間の制御下にないものもあるでしょう。IoTデバイスが長年にわたり脆弱であったことは事実ですが、軽量エージェントは人間の攻撃者よりもはるかに積極的に、世界のIoTコンピューティングの大部分を侵害する努力を惜しまない可能性があります。
低速なレプリケーターの台頭は、より攻撃的で高速なレプリケーターの出現を予兆するものでもあり、こうしたレプリケーターはより強固なマシンを突破したり、APIキーを効果的に盗み出したりできるでしょう。
私たちは、こうしたレプリケーターの拡散を困難にするためにシステムを強化することを目指すべきですが、同時に、レプリケーターが今後も存在し続ける世界への備えも必要です。
あわせて読みたい
AIエージェントのリスク|自動化・効率化を始める前に知っておきたいこと
AIエージェントが1社25ドルでネットショップを攻撃!カード情報60万件超を窃取
AIが発見・武器化したゼロデイ脆弱性攻撃を世界初確認【Googleが未遂段階で阻止】