WhatsAppを乗っ取る【GhostPairing】「あなたの写真見つけたよ」は罠
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
「あなたの写真見つけたよ」という知人からのメッセージが、WhatsApp乗っ取りの入口になることがあります。
パスワードを盗まずにアカウントを乗っ取るGhostPairingの手口と対策を紹介。
セキュリティ企業Gen Digital社が、こうした手口を「GhostPairing(ゴーストペアリング)」と名付けて報告しています。以前の記事で
「怪しいメール」はもう古い。攻撃者が本当に狙っているのは信頼そのものだった
軽く触れた手口なのですが、中身を追っていくと、「いやー、騙されるよね」と感じた内容だったので、今回は単独で解説していきますね。
GhostPairing(ゴーストペアリング)とは
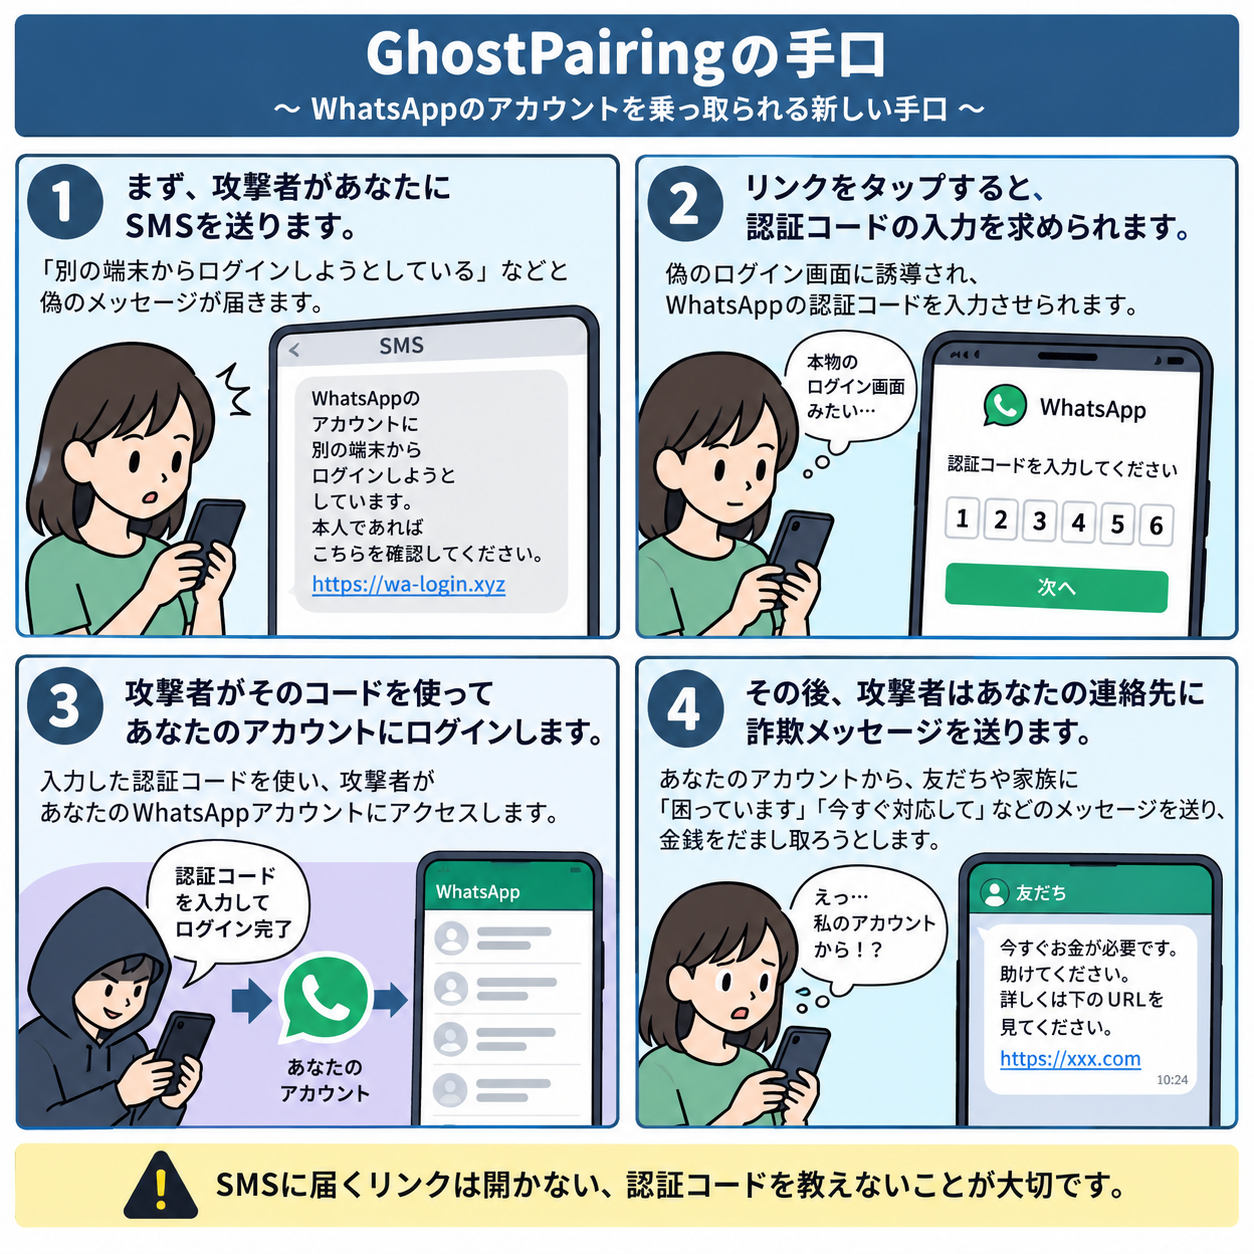
GhostPairing(ゴーストペアリング)は、Gen Digital社が2025年12月に公開した調査レポートで報告した、WhatsAppアカウントの乗っ取り手口です。
最初に観測されたのはチェコ国内でしたが、手口自体に言語や地域を選ぶ要素はなく、文面を差し替えるだけでどこの国でも成立してしまうタイプだそうです。
名前の由来は「pairing(連携)」。WhatsAppには、パソコンやブラウザから利用するために別の端末を「連携デバイス」として追加する正規機能があります。
GhostPairingは、この連携機能そのものを悪用し、被害者自身に攻撃者の端末を承認させてしまう手口。
攻撃者の端末は、いわば「幽霊(ghost)」のように連携リストに紛れ込むわけですね。
パスワードの窃取もSIMスワップも一切必要ありません。
被害者が「自分の意思で」正規の連携手続きを最後まで完了させてしまう。ここが、この手口の一番怖いところです。
「WhatsAppはあまり使わないから自分には関係ない」と思った方もいるかもしれません。
でも、日本もすでに手口がほぼ同じ詐欺が存在しています。
LINEの「認証コード間違えて送っちゃった、教えて」という手口です。
日本ならWhatsAppよりLINEの利用者が圧倒的に多いですよね。
知人を装った相手、あるいは既に乗っ取られたアカウントから「認証コードを君の番号に誤って送ってしまった、教えて」と連絡が来るパターン。
実態は、攻撃者があなたの電話番号でPC版LINEへのログインを試みていて、そのとき本物のLINEから発行される確認コードを、あなた自身の口から聞き出そうとしているだけです。
QRコードログインを悪用したLINE乗っ取り|本物のログイン画面が罠に
電話番号を起点に本物の認証コードが発行され、それを横取りしてあなた自身に入力させたり、口頭で回答させる、という手口はGhostPairingとほぼ同じ。
違いがあるとすれば、GhostPairingは偽サイトを経由してこの流れを自動化・仕組み化している点でしょうか。
人力で一件ずつ声をかけるより、はるかに量産が効いてしまうわけです。
Gen Digitalのレポートも、同じレイアウトの偽Facebookページが複数のドメインで使い回されている点、文面や対象地域を差し替えるだけですぐ展開できる作りになっている点。
これらを挙げ、「キットの買い手が自分用の設定を差し込んで配信を始められる」という書き方をしていました。
ダークウェブでの売買を名指ししているわけではないものの、フィッシングキットとして流通している可能性を前提にした書きぶりです。
以前取り上げたも
本物の予約情報を悪用する【予約ハイジャック詐欺】警戒していても騙されるかも
ホテル側の侵害経路とセットでテンプレート化されている感じがありましたね。
うまくいったテンプレートは流通させて儲ける、という方法が今の詐欺ビジネスの定番になりつつあるのかもしれません。
こういう犯罪の中身を追えば追うほど、変な話ですが分業化・効率化の徹底ぶりに感心してしまう瞬間があります。
GhostPairingはどんな手口で騙すのか
GhostPairingの入口は、よくあるフィッシングと同じ
まず届くのは、知人からの何気ない一言。「あなたの写真見つけたよ!」といった、疑う要素のなさそうな短いメッセージです。
そこにFacebookのプレビュー風に表示されるリンクが添えられています。
メッセージから開くページは、もちろん本物のFacebookではありません。
photobox[.]lifeやyourphoto[.]life、fotoface[.]topといった、写真や投稿を連想させる紛らわしいドメインが使われていたそうです。
ロゴや配色はFacebookそっくりに作り込まれていて、「確認してから写真を見る」ボタンが置かれています。
当然、この偽ページはFacebookと一切通信していません。
WhatsAppの正規の連携機能とユーザーの間に割り込む中継役として機能するのです。
ここから先は大きく二つのパターンに分かれ、一般的なフィッシングとは違うGhostPairing独自の手口が展開されます。
QRコード版
攻撃者が自分のWhatsApp Webを開いてQRコードを表示させ、それを偽サイトに埋め込む方式。
被害者に「このQRをWhatsAppでスキャンして」と促します。
ただ、普段スマホ一台でWhatsAppもブラウザも使っている人にとって、同じ端末に表示されたQRを同じ端末でスキャンするのはかなり無理があります。
実際の被害は下記の電話番号+数字コード版よりずっと少なかったようです。
電話番号+数字コード版
偽サイトが「確認のため」電話番号の入力を求めてきます。
ここで入力した番号は、そのままWhatsApp本物の「電話番号でデバイスを連携する」機能に転送されているんですね。
すると当然、WhatsApp側は本物の連携コードを発行します。これは本来、アカウント所有者本人にしか見えないはずのコードです。
ところが偽サイトはそのコードを横から拾い上げ、「このコードをWhatsAppに入力すれば写真が見られます」というように見せてきます。
あなたは素直にWhatsAppアプリに戻り、表示された連携プロンプトにそのコードを入力。
本人からすればごく普通の二段階認証のように感じられる流れでしょ?
しかもWhatsApp側から見れば「アカウント所有者が、正しいコードを使って新しいデバイスを承認した」という、完全に正規の手続きが完了したことになってしまいます。
結果、攻撃者のブラウザが正規の連携デバイスとしてまるごと登録される。
パスワードは最初から最後まで一度も出てきません。
乗っ取られると何が起きるのか
連携が完了した時点で、攻撃者はWhatsApp Webで自分のPCから接続しているのとまったく同じ権限を手に入れます。
過去の会話履歴の閲覧、リアルタイムでの新着メッセージの受信、写真や動画、ボイスメッセージのダウンロード。
友人同士でやり取りしている住所やメールアドレス、認証コードなども、そのまま覗かれてしまう可能性があるのです。
一筋縄でいかないのは、本来の持ち主のスマホがそのまま何の問題もなく使えてしまう点。
パスワードは変わらないし、ログアウトさせられるわけでもありません。
「連携デバイス」の一覧を確認しない限り、乗っ取られていることに気づく手がかりがほぼ無いんですよね。
さらに困難を極めるのが、ここから先の広がり方です。
攻撃者は乗っ取ったアカウントを使って、その持ち主の友人・家族・グループチャットに、同じ「写真見つけたよ」メッセージを送りつけます。
受け取る側からすれば、見知らぬ番号ではなく本物の知人から届くメッセージ。文面も短くて自然だから、疑うきっかけがまず生まれません。
これに引っかかった人がまた次の連絡先へという具合に、雪だるま式に広がっていく設計。
Gen Digitalも、これは無差別なばら撒き型のスパムより効率がずっと良いと指摘していました。
家族のグループ、学校の連絡網、職場の雑談チャンネル。どこも例外なく踏み台にされうる、というのは正直ゾッとする話です。
GhostPairingはなぜ見抜きにくいのか
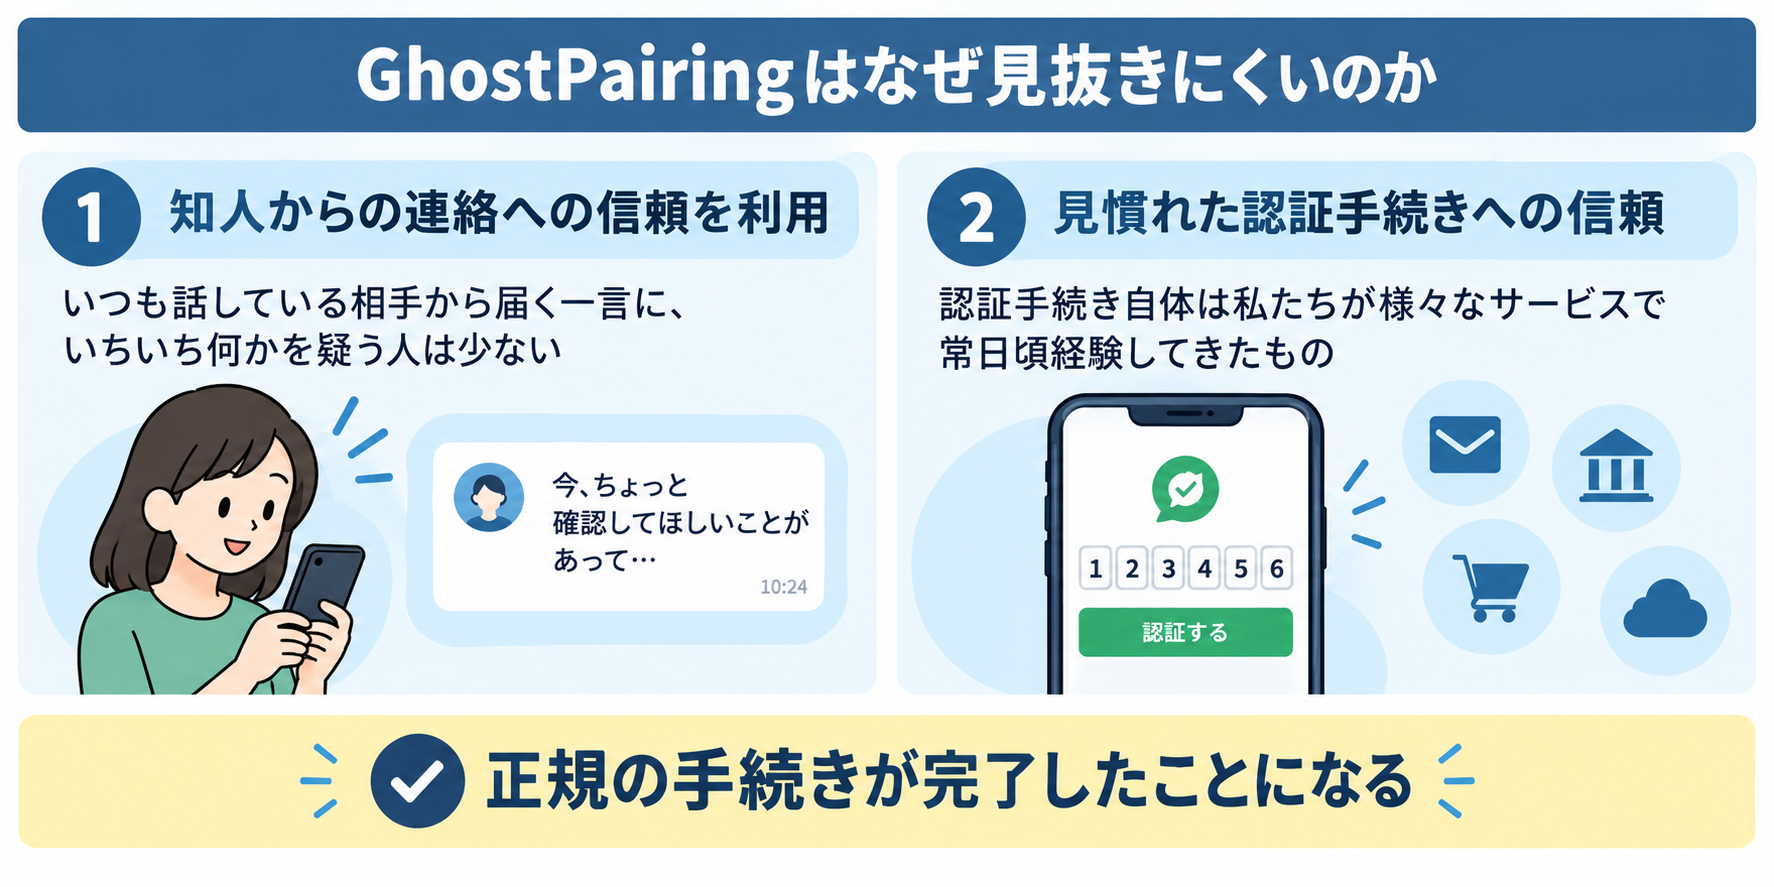
GhostPairingを見ていて改めて思うのは、攻撃者が利用しているのは技術だけじゃない、ということです。
一番うまく利用されているのは「信頼」。
これは以前「信頼が主戦場」の記事でも書いた話とそのままつながっています。
まず「知人からの連絡」への信頼を攻撃者は利用します。
見知らぬ番号からの怪しい文面には警戒できても、いつも話している相手から届く一言に、何かを疑う人は少ないと思います。
そして「見慣れた認証手続きへの信頼」です。
番号を入力してコードが送られてきて、それをどこかに入力する。
認証手続き自体は、私たちが日常のあちこちのサービスで常日頃経験してきたものですよね。
そのため「本人確認のステップを踏んでいるんだな」と、変な話ですが安心材料に見えてしまう。ここが一番怖いところだと思いませんか。
当サイトではこうした、正しい情報や見慣れた手続きに紛れ込んで、判断力そのものが鈍っていく状態を「認知の降伏」と呼んで掘り下げてきました。
なぜ人は詐欺に騙されるのか?AI研究が示した【認知の降伏】という危険な心理
GhostPairingは、まさにこの「認知の降伏」が起きやすい手口なんだと思います。
怪しい要素を意図的に一つも見せないまま、正規の手続きだけで完結させてしまうわけですから。
また、GhostPairingの入り口はフィッシングだと書きましたが、フィッシングに遇うのは何故なのか。こちらを読んでみてください。

詐欺の正体はソーシャルエンジニアリング|心理操作の原理を解き明かす
「本物のやり取りをそのまま横流しする」という構造自体は、以前解説したこちら

リアルタイムフィッシングの手口と対策|多要素認証でも防げない?
と、かなり共通点があります。
記事に出てくるAiTMは、中継サーバーがIDパスワードやワンタイムパスワードをその場で正規サイトへ転送していました。
GhostPairingも電話番号と連携コードでまったく同じことをやっているんですね。
ただしAiTMが奪うセッションCookieには有効期限がある一方、GhostPairingが奪う「連携デバイス」の地位には期限がありません。
ログアウトさせられない限りずっと居座られる分、持続性という意味ではむしろこちらの方が厄介とも言えそう。
私たちにできるGhostPairing対策
あなたはWhatsAppの「連携デバイス」一覧を確認したことがありますか?
もしくはLINEの「ログイン中の端末」一覧の方でも構いません。
月イチくらいの習慣にしておいた方が良さそうだと思います。
- ・WhatsAppの「設定→連携デバイス」、LINEなら「設定→ログイン中の端末」を定期的に開き、見覚えのない端末があればすぐにログアウトさせる
- ・外部サイトから「WhatsAppでこのQRコードを読み取って」「このコードを入力して」と求められたら、その時点で一度立ち止まる。連携の操作は必ずアプリ内から自分の意思で始めるものだと覚えておく
- ・知人からの短いメッセージにリンクが添えられていても、内容がいつもと違う・妙にそっけないと感じたら、別の手段(電話など)で本人に確認する
- ・WhatsAppの二段階認証(PIN)を有効にしておく。乗っ取り自体は完全には防げなくても、被害の範囲を狭められる
- ・家族やグループチャットに、こういう手口があるという話を一度共有しておく。「そんな話は知らなかった」という人ほど、この手のメッセージに反応しやすいそうです
怪しいメールやURLだけを警戒する時代は、もう終わりつつあるのかもしれません。
「知っている相手」「見慣れた手続き」だからこそ一呼吸置く。そんな習慣が、これからは必要になってきそうです。
あわせて読みたい
リアルタイムフィッシングの手口と対策|多要素認証でも防げない?
スマホが乗っ取られるフィッシングアプリの恐怖|不正アプリの見分け方
フィッシング被害に遇ったら?フィッシングを防ぐ確実な方法とは