本物の予約情報を悪用する【予約ハイジャック詐欺】警戒していても騙されるかも
公開日:
※当サイトはアフィリエイトプログラムを利用しています。
あなたが予約したホテル名や宿泊日、費用も合っている。そんなメッセージが届いたら、あなたは疑いますか?
普通は疑いませんよね。「予約できてるな」と安心する方が自然です。
でも、その安心が罠だとしたら?
旅行者を狙った新しいタイプのフィッシング詐欺が世界的に広がっています。
セキュリティ企業Gen Digital(Nortonの運営元)が名付けた「Reservation Hijack Scams(予約ハイジャック詐欺)」です。
最初の調査報告のあと、Gen Digitalは調査を継続。2026年5月には、その規模を数字で示す続報も公開しています。
今回は、この手口がなぜ見破りにくいのか、実際どれくらいの規模で起きているのか、私たちにどういった対策ができるのかを整理していきますね。
予約ハイジャックという名前の由来
Gen Digitalの分析によれば、この攻撃が単なるホテルへのなりすましメッセージと一線を画すのは、攻撃者がホテルのブランドを騙っているだけではない点にあります。
実在する予約をめぐるやり取りの文脈そのものを乗っ取り、詐欺を通常のカスタマーサポートのように見せかける。
そのため「Hijack(乗っ取り)」という言葉が使われているのです。
さらに強力なパターンでは、ホテルスタッフの認証情報が奪われます。
その後、攻撃者が実際のホテルやパートナー企業のアカウントにアクセス。
予約プラットフォームのアカウントやホテルのメッセージ環境など、宿泊客がすでに信頼しているシステムから直接連絡してくることも。
ここまで来ると、単にホテルの名前を借りているだけではありません。
宿泊客から見ると、普段使っている予約サービスやホテルの連絡手段からメッセージが届きます。
そのため、攻撃者からの連絡だと気づきにくくなるのです。
予約情報を狙う攻撃手口
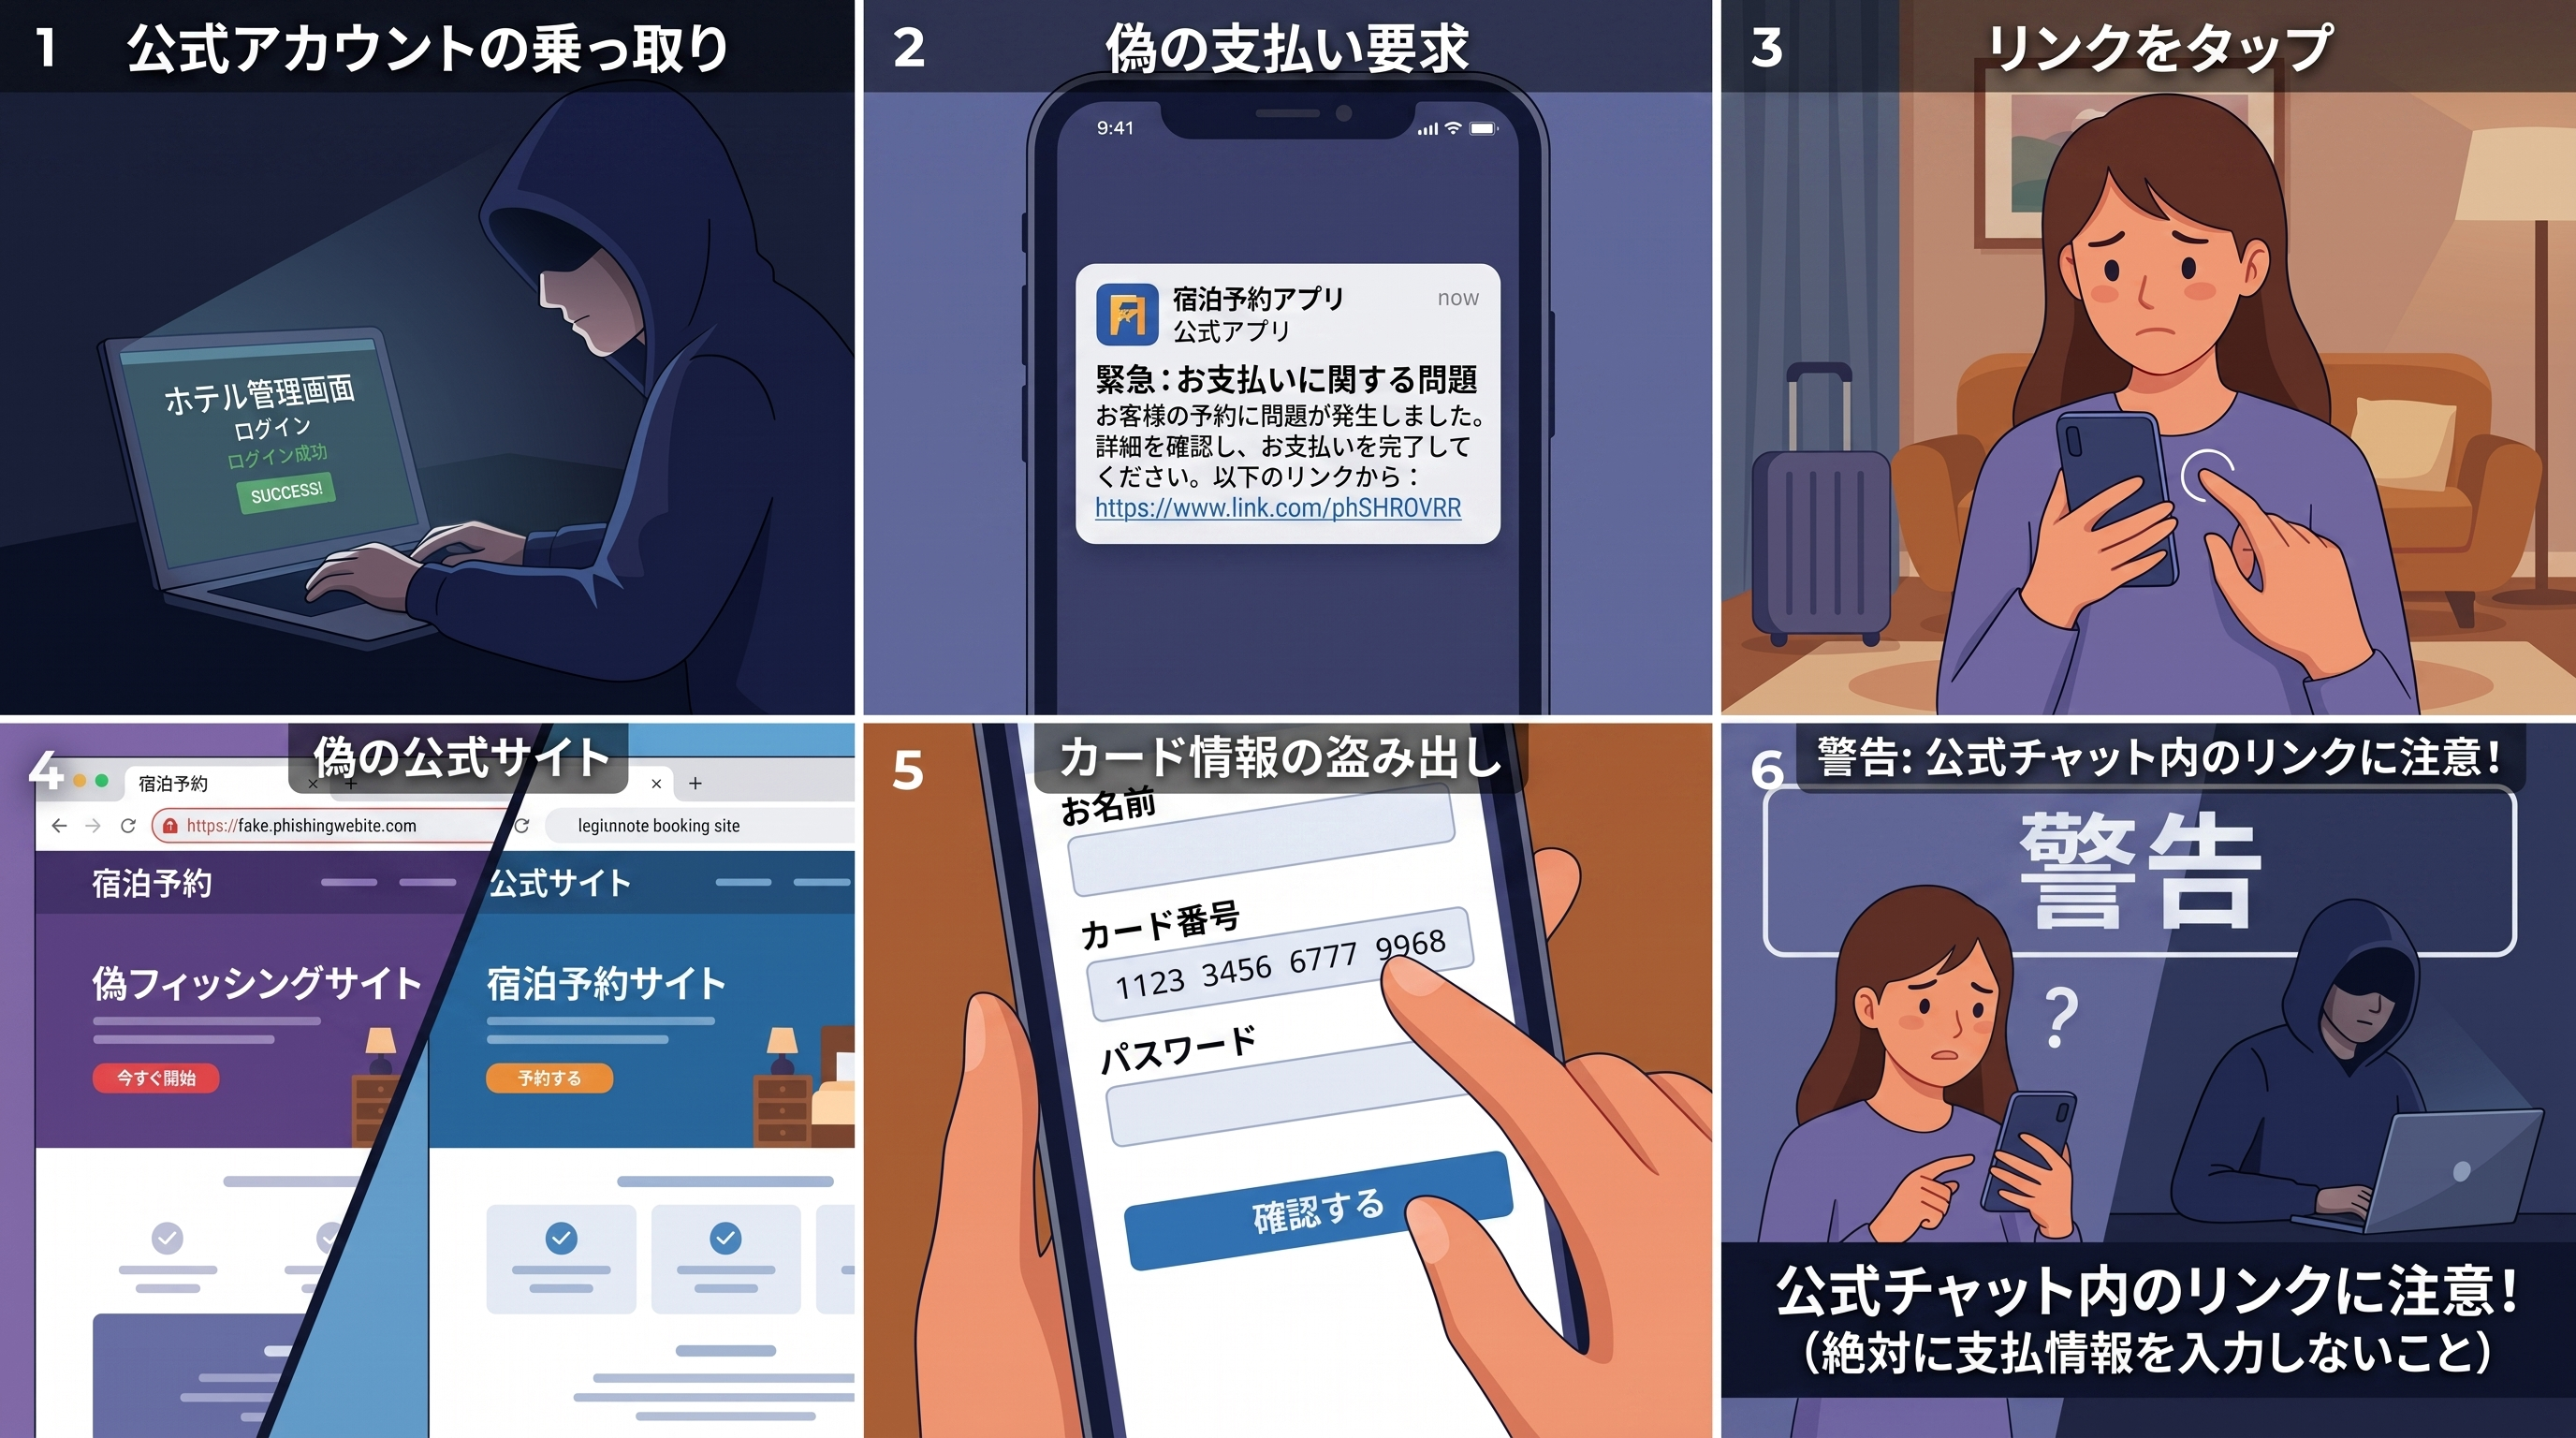
予約ハイジャック詐欺には、大きく分けて二つの攻撃パターンがあります。その先に用意されている偽サイトでは様々な罠が仕掛けられていました。
- 目次
- ・予約プラットフォームを経由
- ・ホテルやパートナー側のアカウントを侵害
- ・攻撃者が悪用しているのは予約への信頼
- ・誘導先の偽ページが本物そっくり
- ・同じ仕組みで偽ページを大量に作成
- ・チャットでリアルタイムサポート対応も
予約プラットフォームを経由
ホテルを予約した後、WhatsAppなどに「ホテルのスタッフ」や「ゲストリレーション担当者」を名乗るメッセージがあなたの元に届きます。
「予約内容の確認が必要です」「支払い方法を確認してください」などと説明。
偽の予約内容や支払い情報などを確認する、宿泊者向けの専用ページへ誘導します。
予約した直後であれば、ホテルから連絡が来ても不思議には思いませんよね。
しかも、メッセージに予約したホテルの名前などが書かれていれば、本物の連絡だと思ってしまう可能性が高い。
ホテルやパートナー側のアカウントを侵害
もう一つは、ホテルや予約業務を行うパートナー側のアカウントが攻撃者に乗っ取られるパターン。
スタッフがフィッシングサイトに認証情報を入力するなどしてログイン情報を盗まれると、攻撃者が実際の予約管理システムにアクセスできる可能性があります。
予約管理システムには、宿泊者の名前や予約日、宿泊料金など、予約に関する情報が登録されています。
予約管理システムにアクセスできた攻撃者は、顧客情報を確認し、宿泊者にホテル関係者を装った連絡を送る。
自分が実際に予約したホテル名や予約日、金額まで書かれていれば、「自分の予約についてホテルから連絡が来た」と考えてしまうのも無理はないでしょう。
攻撃者が悪用しているのは予約への信頼
この詐欺で狙われているのは、カード情報だけではありません。
攻撃者がまず利用するのが、宿泊者の「自分が予約したホテルからの案内なら正しいだろう」という信頼。
ホテル名や予約日、宿泊料金など、自分の予約と一致する情報が書かれていれば、「これは本物のホテルからの連絡だ」と判断しやすくなります。
一度そう思い込んでしまうと、リンク先のページや、そこで求められる手続きまで細かく確認しなくなるかもしれません。
攻撃者は、最初から「怪しいサイトにカード情報を入力してください」と迫っているわけではないのです。
「これは自分の予約についての正しい案内だ」と信じてもらい、その信頼を利用して次の行動を取らせる。
予約ハイジャック詐欺では、ここが重要なポイントです。
信頼そのものを狙う詐欺手口については、こちらにまとめています。
「怪しいメール」はもう古い。攻撃者が本当に狙っているのは信頼そのものだった
誘導先の偽ページが本物そっくり
どちらのパターンでも、最終的に宿泊者を誘導するのが偽のゲストポータルや支払い確認ページです。
単にホテルの名前やロゴを使っただけの偽サイトではありません。実際の予約に合わせて、ホテル名や予約日、宿泊料金などが表示されます。
そのため、宿泊者からすると「自分が予約したホテルの支払い確認ページ」と見分けるのが難しくなります。
同じ仕組みで偽ページを大量に作成
Gen Threat Labsの調査では、複数の偽ページで同じ内部パス構造や同じ画面表示が確認されています。
例えば「入金は10分以内に確認・返金される」という文言も、複数のページで繰り返し使われていました。
さらに、実在するホテル名がページタイトルや本文に表示され、価格は宿泊施設ごとに変わっていました。
チェックイン・チェックアウトの日程まで自動で挿入されていたのです。
場合によっては、画像や細かな設定まで、なりすますホテルに合わせて調整されていたそうです。
こうした調査結果から、Gen Digitalは、予約情報を使って個別のフィッシングページを自動生成する、再現可能な仕組みがあると分析しています。
攻撃者が毎回ゼロから偽ページを作っているわけではないということ。
宿泊施設の名前や予約日、金額などを入力すれば、それに合わせた偽ページを生成できる仕組みが用意されていると考えられます。
既存のフィッシングキットを利用している可能性もあります。
一度フィッシングキットを用意すれば、宿泊施設や宿泊者が変わっても使い回せます。
攻撃者は毎回ページを作り直す必要がないため、大量の偽ページを効率よく用意できるわけです。

88ドルで誰でも詐欺師に?Googleが「Gemini悪用組織」を提訴した衝撃の内幕
チャットでリアルタイムサポート対応も
さらに、一部の偽ページには偽のライブサポートチャットまで組み込まれていたとか。
被害者がカード情報を入力すると、偽ページには「検証に失敗した」と表示されますが、これは単なるエラーではありません。
攻撃者が、別のカード情報を入力させるために意図的に表示していると考えられます。
そしてチャットの向こうにいる攻撃者が「別のカードで試してください」などと案内し、別のカード番号を入力させようとするのです。
もっともらしい説明を加えて、被害者をそのまま誘導するケースもありました。
ワンタイムコードを聞き出そうとするケースもあったそうです。
偽のWebページを表示して情報を盗むだけの一般的なフィッシングではないということ。
被害者が何を入力したのかを確認しながら、攻撃者がチャットでリアルタイムに対応していたわけです。
本物のホテルから案内を受けていると思っている被害者にとっては、画面上の情報も、チャットでの対応も「ちゃんとしたサポート」に見えてしまいますよね。
予約ハイジャックの被害状況
宿泊施設の被害の多くはヨーロッパですが、予約客となると、国や地域は当然関係ありません。
「予約サイト」から宿泊の予約をしても、ホテルに直接連絡して予約をしても、あなたが予約客として被害に遇う可能性もあるのです。
宿泊施設の被害
このケースは「一部の悪質な事例」で片付けられる話ではありません。
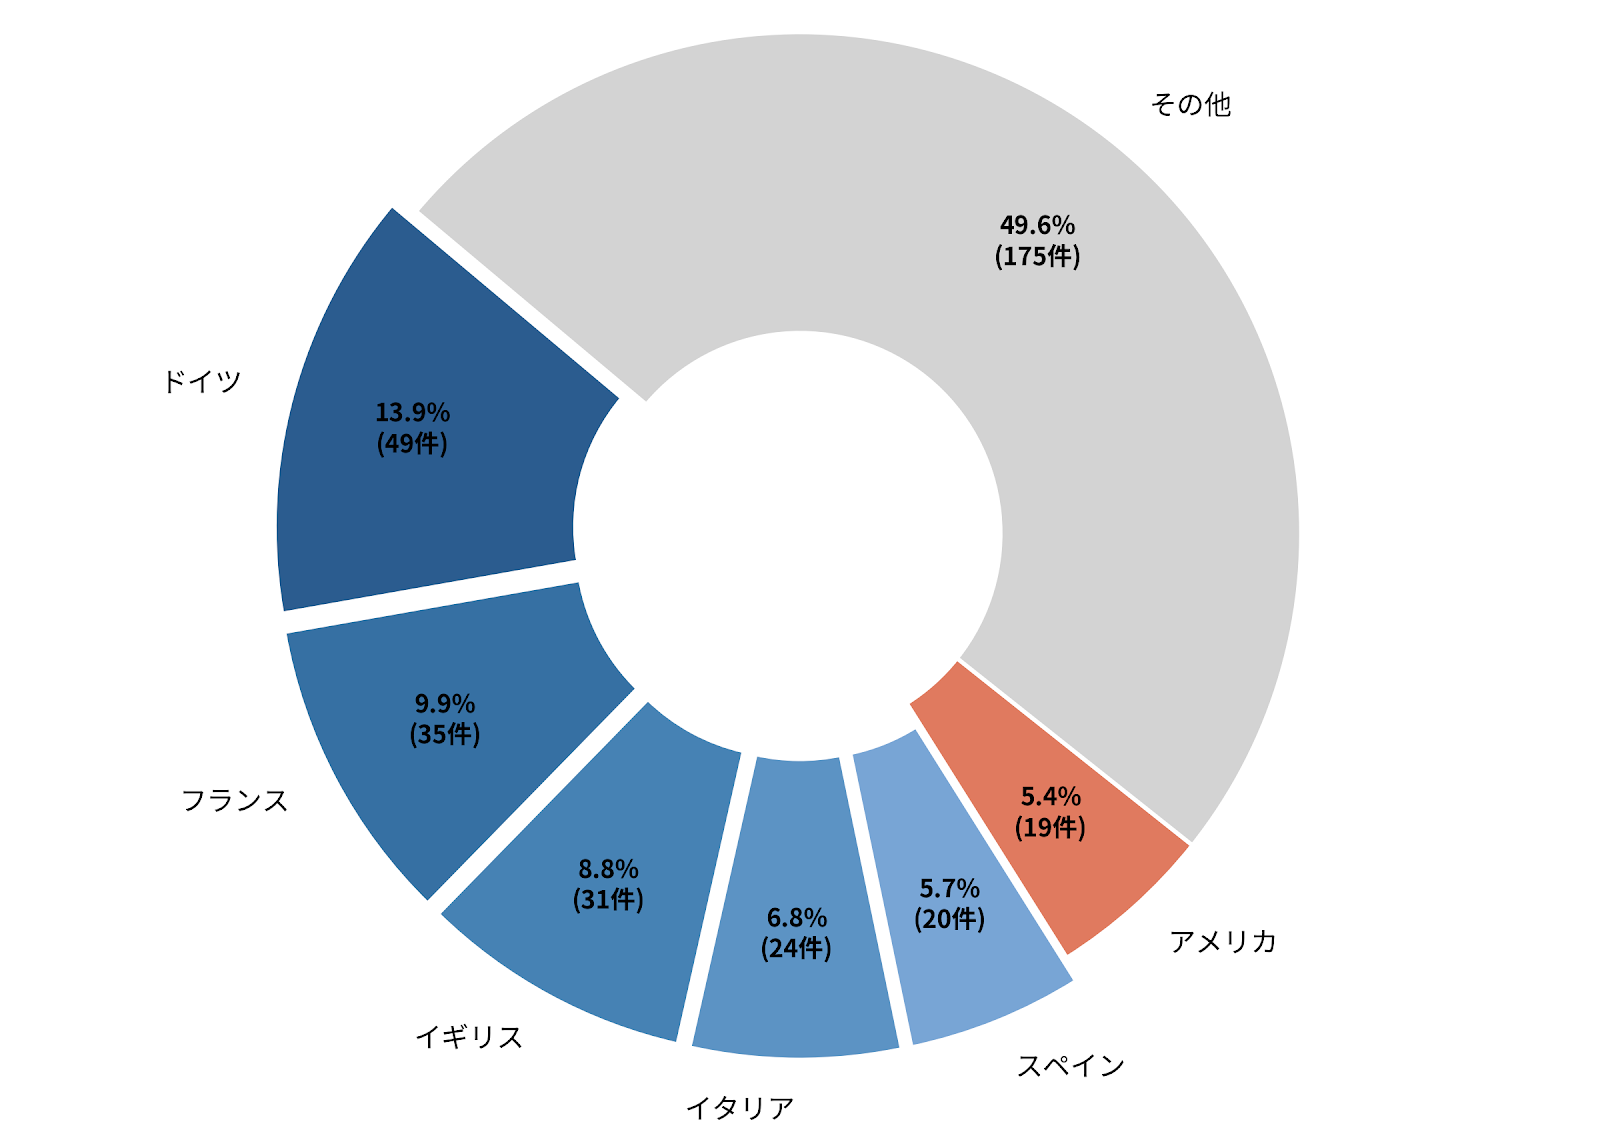
Gen Threat Labsの調査では、Reservation Hijack詐欺に関連する宿泊施設が、50カ国で350件以上にのぼるとされています。
被害の中心はヨーロッパ。国別ではドイツが49件と最多。
フランス35件、イギリス31件、イタリア24件、スペイン20件、アメリカ19件と続きます。上位5ヶ国だけで159件。データセット全体の約45%を占める計算です。
対象は「ホテル」に限りません。ホテルが最も多いものの、アパートホテル、アパート、イン、モーテル、ロッジ、リゾート、ゲストハウス、B&B、ホステル、ヴィラ、バンガロー、カプセルホテルまで、宿泊形態を問わず被害が広がっています。
宿泊者から見れば、大手チェーンでも家族経営のゲストハウスでも、予約プラットフォームを通じて連絡が来れば「自分の予約についてホテルから連絡が来た」と考えます。攻撃者は、そこに入り込んできます。
侵害された施設の収容規模から潜在的な影響範囲を試算すると、年間で推定600万件規模の宿泊予約が、この手口の射程に入りうる計算になるとGen Digitalは推計しています。
600万件の予約が、実際に600万件すべて被害に遭ったわけではありません。
稼働率50%、平均滞在2.5泊という控えめな前提で、あくまで「機会の規模」を示した試算です。
予約客の被害
予約客側での金銭被害やトラブルの報告は複数存在します。
実際に予約したホテル名や日程などの正確な情報が書かれているため、疑わずに決済へ進んでしまい、カード情報を奪われる被害が相次いでいます。主な被害内容や事例として
クレジットカードの不正決済・盗難
送られてきた偽URLにカード情報を入力させられ、即座に不正利用されたケース。
予約のトラブル
「カード認証を完了しないと24時間以内に予約が自動キャンセルされる」といった偽の脅しに焦り、決済してしまう被害。
公式チャット経由の被害
Booking.comなどの公式アプリ内メッセージから不審な通知が届いたため、本物だと信じ込んで騙されたケース。
余談ですが、「Reservation Hijack Scams」でネット検索すると、Booking.comの広告がしっかり表示されます。
自社の名前が絡む詐欺について検索した人に、自社サイトへの誘導を表示する。詐欺について調べている人に公式情報を見てもらうという意味では、理にかなった広告の出し方だと感じました。
Booking.comを利用した具体的な被害事例については、こちらの記事でより詳しく扱っています。
Booking.com利用者必見!本物の予約情報を使うフィッシング詐欺継続中
なぜ予約ハイジャックは見破りにくいのか
一般的なフィッシングは、不特定多数にメールやSMSを送りつけ、偽サイトへ誘導します。そのため、ゼロから信頼を作り出す必要があります。
「あなたのアカウントに問題が」と言われても、そもそも心当たりがなければ違和感に気づきやすいですよね。
こちらは一般的なフィッシングの対策記事です。
フィッシング被害に遇ったら?フィッシングを防ぐ確実な方法とは
でも、予約ハイジャック詐欺は違います。旅行者・予約プラットフォーム・宿泊施設の間にある、実際の予約のやり取りに紛れ込みます。
旅行者には実際の予約があり、ホテルにも実際の予約情報がある。
攻撃者は、その情報を利用してメッセージを送ってくるのです。
予約した人は、「自分が予約したホテルから届いた連絡だ」と思い込みやすくなるでしょ?
加えて、24〜48時間という短い期限を設けることで、被害者が立ち止まって確認したり、ホテルに電話したりする前に、素早く対応させようとする傾向があるとも報告されています。
長年、フィッシング対策として「不自然な言い回し」「見慣れない送信者名」「テンプレート的な挨拶文」「怪しいリンク」に注意するよう言われてきました。
それ自体は今も無意味ではありません。
ただ、予約ハイジャック詐欺は、それだけでは判断できないケースがあります。
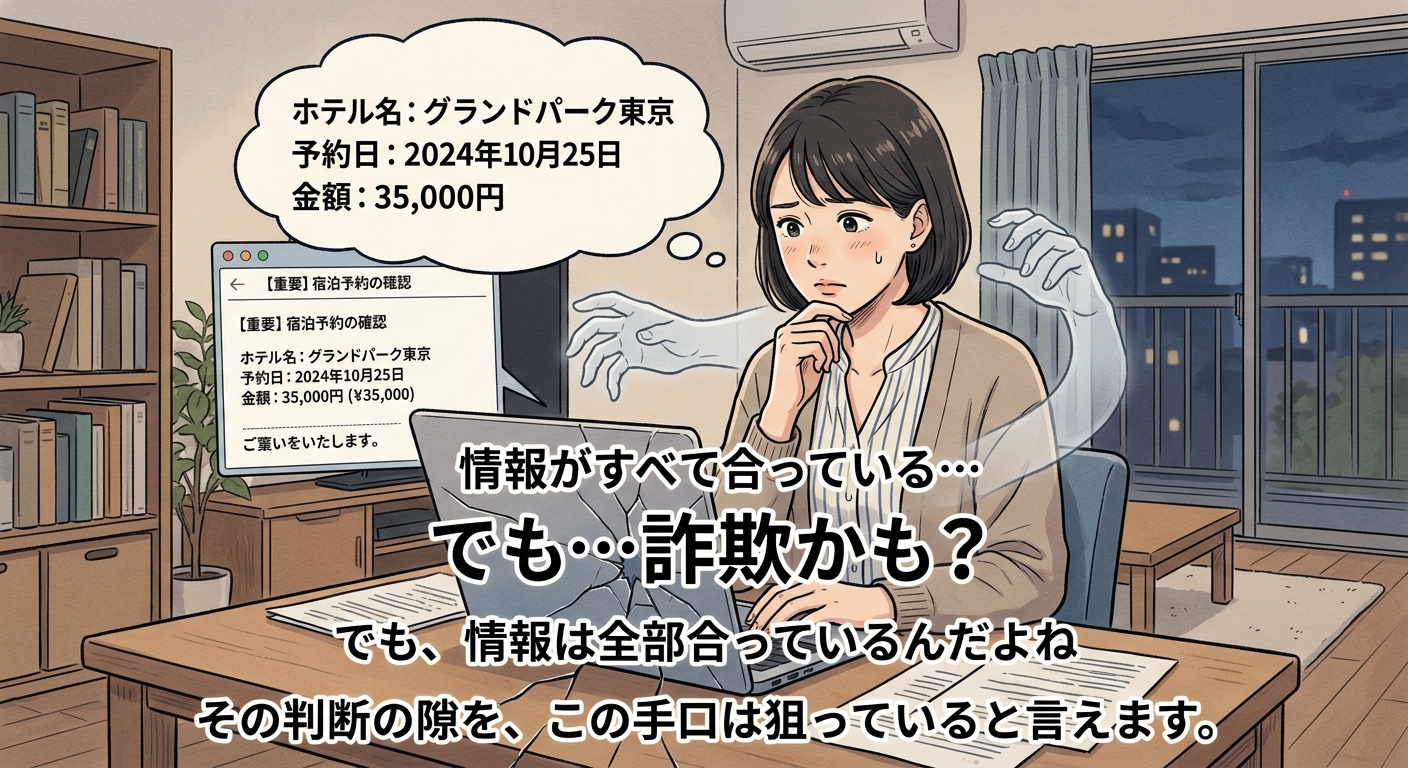
ホテル名も予約日も金額も合っている。そうなると、「詐欺かもしれない」と疑っていても、無視していいのか迷ってしまいませんか?
「でも、情報は全部合っているんだよね」と考えてしまう。その判断の隙を、この手口は狙っていると言えます。
これを暴いたGen Digitalの仕事ぶりについて
今回のGen Digitalの調査手法自体にも触れておきたいと思います。
彼らが把握しているこの攻撃活動の全体像は、単一のシグナルだけで語られたものではありません。
SMSやWhatsAppのメッセージは手口の型を、URLはリダイレクト経路を示す。
ランディングページからは、どの宿泊施設がなりすまされているかが分かり、アプリ内メッセージは攻撃者が信頼されたやり取りのどこに侵入したのかを示します。
それぞれは、攻撃の一部分しか見せてくれません。それらをつなぎ合わせて、はじめて350件という数字が積み上がります。
Gen Digital側は分析の過程でAIを活用したと説明しています。
AIが大量のデータを処理できても、人間が調べる対象を決めなければ分析は始まりません。
「この断片とこの断片には関係があるかもしれない」と疑い、突き合わせる。詐欺を追う側にも、こうした地道な作業があります。
彼らは当たり前のことをしただけかもしれませんが、地道な作業を重ねた上でのレポートなのだと私は感心させられたのです。
実際にできる予約ハイジャック詐欺対策
予約ハイジャック詐欺では、実際に予約したホテル名や宿泊日が使われることがあります。
そのため、メッセージの内容だけを見て本物かどうかを判断するのは難しいかもしれません。
少しでも不自然な点があれば、メッセージとは別の方法で確認しましょうね。
- 目次
- ・メッセージのリンクから手続きしない
- ・予約時に指定した支払い方法を確認する
- ・予約サイトのアカウントを守る
- ・「急いでください」と言われてもすぐに対応しない
- ・カード情報を入力してしまったらカード会社へ連絡
メッセージのリンクから手続きしない
ホテルや予約サイトから「支払いを確認してください」「カード情報を更新してください」などと連絡が来ても、メッセージ内のリンクは開かないようにします。
確認するときは、予約したホテルや予約プラットフォームの公式アプリや公式サイトを自分で開くのが安全です。
必要であれば、ホテルに電話して確認しても構いません。
その場合も、メッセージに書かれている電話番号ではなく、公式サイトなどで確認した番号を使いましょう。
予約時に指定した支払い方法を確認する
予約したときに、どのような方法で支払うことになっていたのかを確認しておきましょう。
例えば、クレジットカード払いのはずなのに、後から「銀行振込に変更してください」と連絡が来たらおかしいでしょ?
予約情報が合っていても、支払い方法まで正しいとは限りません。
予約内容と支払い方法が一致しているかも確認してください。
例えばBooking.comは、メールや電話、WhatsApp、テキストメッセージでクレジットカード情報を尋ねることはなく、予約確認時と異なる方法での銀行振込を求めることもないと案内しています。
利用している予約サイトがどのような連絡方法を取るのか確認しておくと、届いたメッセージを判断するときの基準になります。
「このサイトはカード情報をメッセージで聞くことがあるのか」「予約後に別の支払い方法を指定することがあるのか」。
こうした点を事前に知っておけば、突然そのような連絡が来ても判断できます。
予約サイトのアカウントを守る
あなたが利用している予約サイトのアカウントには、二要素認証を設定しておきましょう。
対応している場合は、パスキーの利用もおすすめです。
アカウントを乗っ取られると、攻撃者は予約情報を確認できるようになります。
さらに、その情報を使ってホテルや予約サイトになりすまし、宿泊者に連絡することも可能になります。
「自分が予約したホテルから連絡が来るかもしれない」と考えると、予約サイトのアカウント自体を守ることも必要です。
パスキーに移行中でも安心。パスワード管理ツールで移行期のリスクをゼロにする方法
「急いでください」と言われても、すぐに対応しない
「24時間以内に支払ってください」「48時間以内に確認が必要です」など、期限を設定して急がせるメッセージには注意してください。
「今すぐ対応しないと予約がキャンセルされる」と思うと、リンクを確認せずに開いてしまうかもしれません。でも、そこで一度止まってください。
メッセージのリンクを開くのではなく、公式アプリや公式サイトから予約状況を確認します。必要ならホテルにも電話します。
急いでいるときほど、確認する手順を一つ増やす。
これだけでも、偽の支払い依頼にそのまま応じてしまうのを防ぎやすくなります。急がば回れって、詐欺対策にも使える言葉ですね。
カード情報を入力してしまったらカード会社へ連絡
もし偽の支払いページにカード番号やセキュリティコードなどを入力してしまった場合は、「何も起きていないから大丈夫」と考えず、早めにカード会社へ連絡しましょう。
カードの利用停止や再発行など、必要な対応を案内してもらえます。
その後も利用明細を確認し、身に覚えのない請求がないか注意してください。
フィッシング詐欺では、情報を入力した直後に不正利用されるとは限りません。
カード情報を入力してしまった時点でカード会社に相談しておけば、必要な対応を早めに取れます。
クレジットカード不正利用対策、もし不正利用されたら?
予約ハイジャック詐欺対策まとめ
予約ハイジャック詐欺では、偽の情報だけが使われるわけではありません。
ホテル名も、宿泊日も、予約金額も、本物の情報が使われることがあります。
「予約内容が合っているから大丈夫」とは判断できません。
予約自体に心当たりがあっても、「支払い方法を変更してください」「カード情報を確認してください」といった連絡が来たら、いったん止まって確認しましょう。
メッセージのリンクは使わず、公式アプリや公式サイトから予約内容を確認します。必要ならホテルに直接電話してください。
「本物の予約だから、このメッセージも本物だろう」と決めつけない。
予約は予約。届いたメッセージはメッセージ。
この二つを分けて考えることが、予約ハイジャック詐欺から身を守る第一歩になります。
あわせて読みたい

詐欺の正体はソーシャルエンジニアリング|心理操作の原理を解き明かす