
※当サイトはアフィリエイトプログラムを利用しています。
公開日:
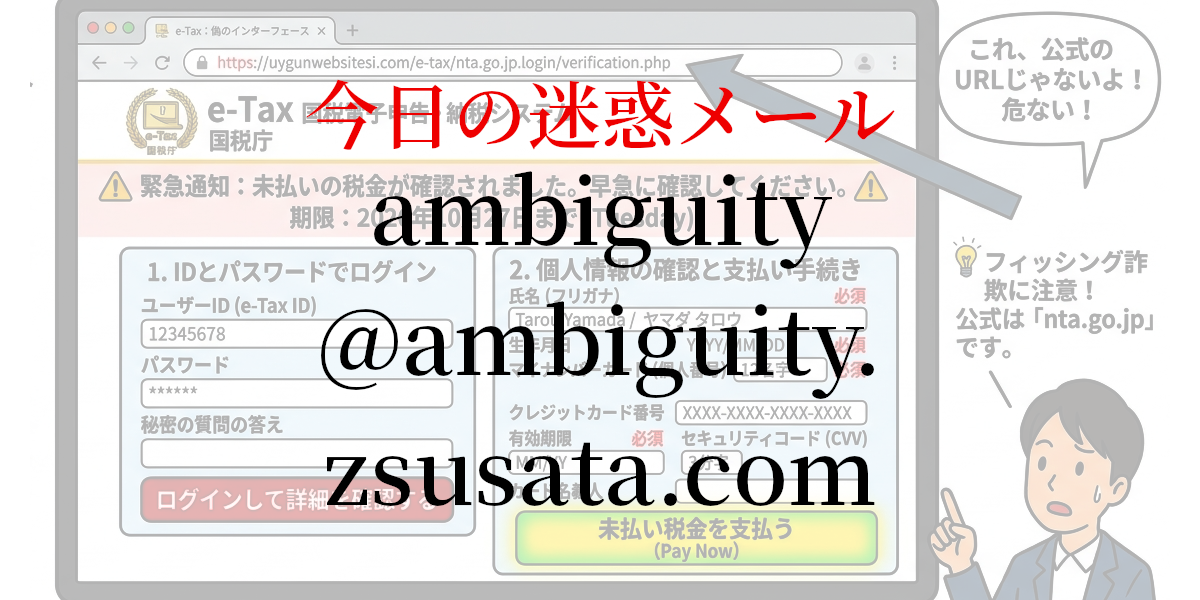
フィッシングメールの中身をチェック
では、どんなフィッシングメールなのか、あなたと一緒に見ていきましょう。
フィッシングメールのアドレス
ambiguity@ambiguity.zsusata.com
フィッシングメールのタイトル
【e-Tax重要なお知らせ】未払いの税金が確認されました。早急に確認してください。
フィッシングメールの本文
e-Taxをご利用いただきありがとうございます。
お客様の税務情報において、未払いまたは申告内容の確認が必要な項目が見つかりました。
速やかに内容をご確認の上、手続きを行ってください。
【重要なお知らせ】
・未納料金の確認または電子申告の更新が必要です。
・期限内に確認が行われない場合、追加のペナルティが発生する可能性があります。
詳細および確認は以下のリンクからアクセスしてください:
https://uygunwebsitesi.com/t/SRFMa
【注意点】
・リンク先でのログイン情報や個人情報の入力には十分ご注意ください。
・本メールは送信専用のため、ご返信いただいてもお答えできません。
--------------------------------------------------
発信元:e-Taxサポートデスク
お問い合わせ先:support@e-tax.nta.go.jp
本メールは自動送信されています。
--------------------------------------------------
- フィッシングメールの接続先
- 偽のe-Tax
- https://uygunwebsitesi.com/t/SRFMa
フィッシング詐欺の主なサイン
送信元アドレスの不審さ
ambiguity@ambiguity.zsusata.com や経由サーバーに aliyun.com(アリババのクラウド環境)などが含まれている。
国税庁(e-Tax)からの重要なお知らせは、国税庁の公式ドメイン(@nta.go.jpなど)から送信されます。
全く関係のない海外や無料・謎の独自ドメイン(zsusata.com 等)を使っている時点で偽物と断定できます。
誘導先URLのドメインが全く異なる
メール内のリンク
https://uygunwebsitesi.com/t/SRFMa
「.com」で終わる海外の無関係な一般サイトに誘導してています。
国税庁の正式なURLは必ず nta.go.jp で終わります。
不安を煽って冷静さを奪う文言
「未払いの税金がある」「期限内に確認しないと追加ペナルティが発生する」「早急に確認してください」といった、ユーザーを焦らせる常套句が使われています。
「早く確認しなきゃ」と思わせることで、URLの不審さやドメインの矛盾に気づかせないようにするのが詐欺グループの手口です。
国税庁・e-Taxが絶対にしないこと
国税庁を名乗るメールであっても、ドメインが nta.go.jp 以外であれば絶対にリンクを開かないでください。
何らかの確認をする場合はメールからアクセスするのではなく、あなた自身が公式サイトにアクセスしてくださいね。
国税庁・e-Taxが絶対にしないこと
メールやSMSで
「未払い税金があります」「差押えを実行します」などと通知しない
具体的な税額・納付期限・差押え対象を本文に書かない
クレジットカード番号やプリペイドカード番号の入力を求めない
e-Tax
・「税務署からのお知らせ」等のメールが届いた方へより
e-Taxから送信するメールの送信元表記は、全て以下のとおりです。
送信元表記:e-Tax(国税電子申告・納税システム)‹info@e-tax.nta.go.jp›
国民生活センター
・国税庁がSMSやメールで税金の納付を求めることはありません!-国税庁やe-Taxをかたる不審なSMSやメールに注意-より
相談事例では、国税庁やe-Taxを名乗り、税金の納付を求めるSMSやメールが届いたといったものがみられます。中には、金銭を支払ってしまった例やSMSやメールに記載されていたURLにアクセスしてクレジットカード等の個人情報を入力してしまった例も寄せられています。
あわせて読みたい

【AI vs 詐欺師】PayPay・銀行・国税庁の偽メールをAIが判別できるか試してみたあ
フィッシング詐欺から身を守るための7つの心構え
巧妙化するフィッシング詐欺から大切な情報を守るには、常に警戒心を持つことが重要です。
偽サイトは本物そっくりに作られていますが、注意深く確認すれば必ず見抜けるポイントがあります。
特に以下の7つの点を意識し、「少しでも怪しいと感じたら、立ち止まって確認する」 習慣をつけましょう。
1. URLを隅々まで確認する
本物と一字一句同じか、不審な記号やドメインが含まれていないかチェックしましょう。
2. 不自然な日本語に注意する
誤字脱字やぎこちない言い回しは、偽サイトのサインかもしれません。
3. 鍵マーク(SSL証明書)の詳細を確認する
鍵マークがあっても安心せず、証明書の発行元や有効期限を確認しましょう。
4. 連絡先・運営者情報は必ず裏付けを取る
記載されている情報が本当に機能するか、別の方法で確認することが大切です。
5. 緊急性を煽る文言に騙されない
「今すぐ対応しないと大変なことになる」といった表現は、冷静な判断を奪う手口です。
6. 身に覚えのないメールやSMSからの誘導を疑う
不審なリンクは絶対にクリックせず、公式サイトから直接アクセスしましょう。
7. 不自然な入力フォームや個人情報の要求に警戒する
過剰な情報要求や、デザインの粗雑さがないか確認しましょう。
フィッシング関連記事
これらの記事は様々な角度からフィッシングの見抜き方を解説、また対処法もありますので、ぜひご一読ください。
知識があれば詐欺を恐れることも詐欺に遇うこともなくなります。
フィッシング被害に遇ったら?フィッシングを防ぐ確実な方法とは
偽サイトに要注意!フィッシング詐欺対策に必須の【7つのポイント】
危険なリンクをクリックする前に!あなたの身を守るURLチェック術
【ボイスフィッシング(ビッシング)】の手口と被害を防ぐための対策ガイド
危険な罠を見抜け!【SNSフィッシング詐欺】の最新手口と自衛策
巧妙化する【SMSフィッシング】の脅威と対策あなたのスマホは大丈夫?
そのメール、本当に本物?個人情報を守るメールフィッシング完全対策ガイド
偽物Amazonのログイン画面にメアドとパスワードを入力してみた